Ngày 19/11/2025, INNOCOM đạt chứng nhận ISO/IEC 27001 lần thứ 3, phiên bản ISO/IEC 27001:2022, tiếp tục khẳng định năng lực quản lý và bảo mật thông tin. Đây là dấu mốc quan trọng, thể hiện những nỗ lực của doanh nghiệp trong việc nâng cao tiêu chuẩn an toàn thông tin, bảo vệ dữ liệu khách hàng và phát triển các giải pháp công nghệ an toàn, đáng tin cậy.
INNOCOM đạt chứng nhận ISO/IEC 27001 lần thứ 3
Ngày 19/11/2025, Công ty TNHH Công nghệ và Tư vấn Doanh nghiệp INNOCOM tiếp tục được cấp chứng nhận hệ thống quản lý an toàn thông tin theo tiêu chuẩn quốc tế ISO/IEC 27001:2022 bởi tổ chức SIS Certifications.
Trước đó, INNOCOM đã đạt chứng nhận ISO/IEC 27001:2013 2 lần, đánh dấu bước tiến quan trọng trong việc xây dựng và chuẩn hóa hệ thống quản lý an toàn thông tin theo tiêu chuẩn quốc tế.
Việc lần thứ 3 đạt chứng nhận ISO 27001, với phiên bản tiêu chuẩn ISO/IEC 27001:2022, tiếp tục khẳng định sự chú trọng của INNOCOM đối với công tác quản lý an toàn thông tin, đồng thời thể hiện nỗ lực cải tiến hệ thống quản lý nhằm đáp ứng những yêu cầu ngày càng cao trong lĩnh vực công nghệ và chuyển đổi số.
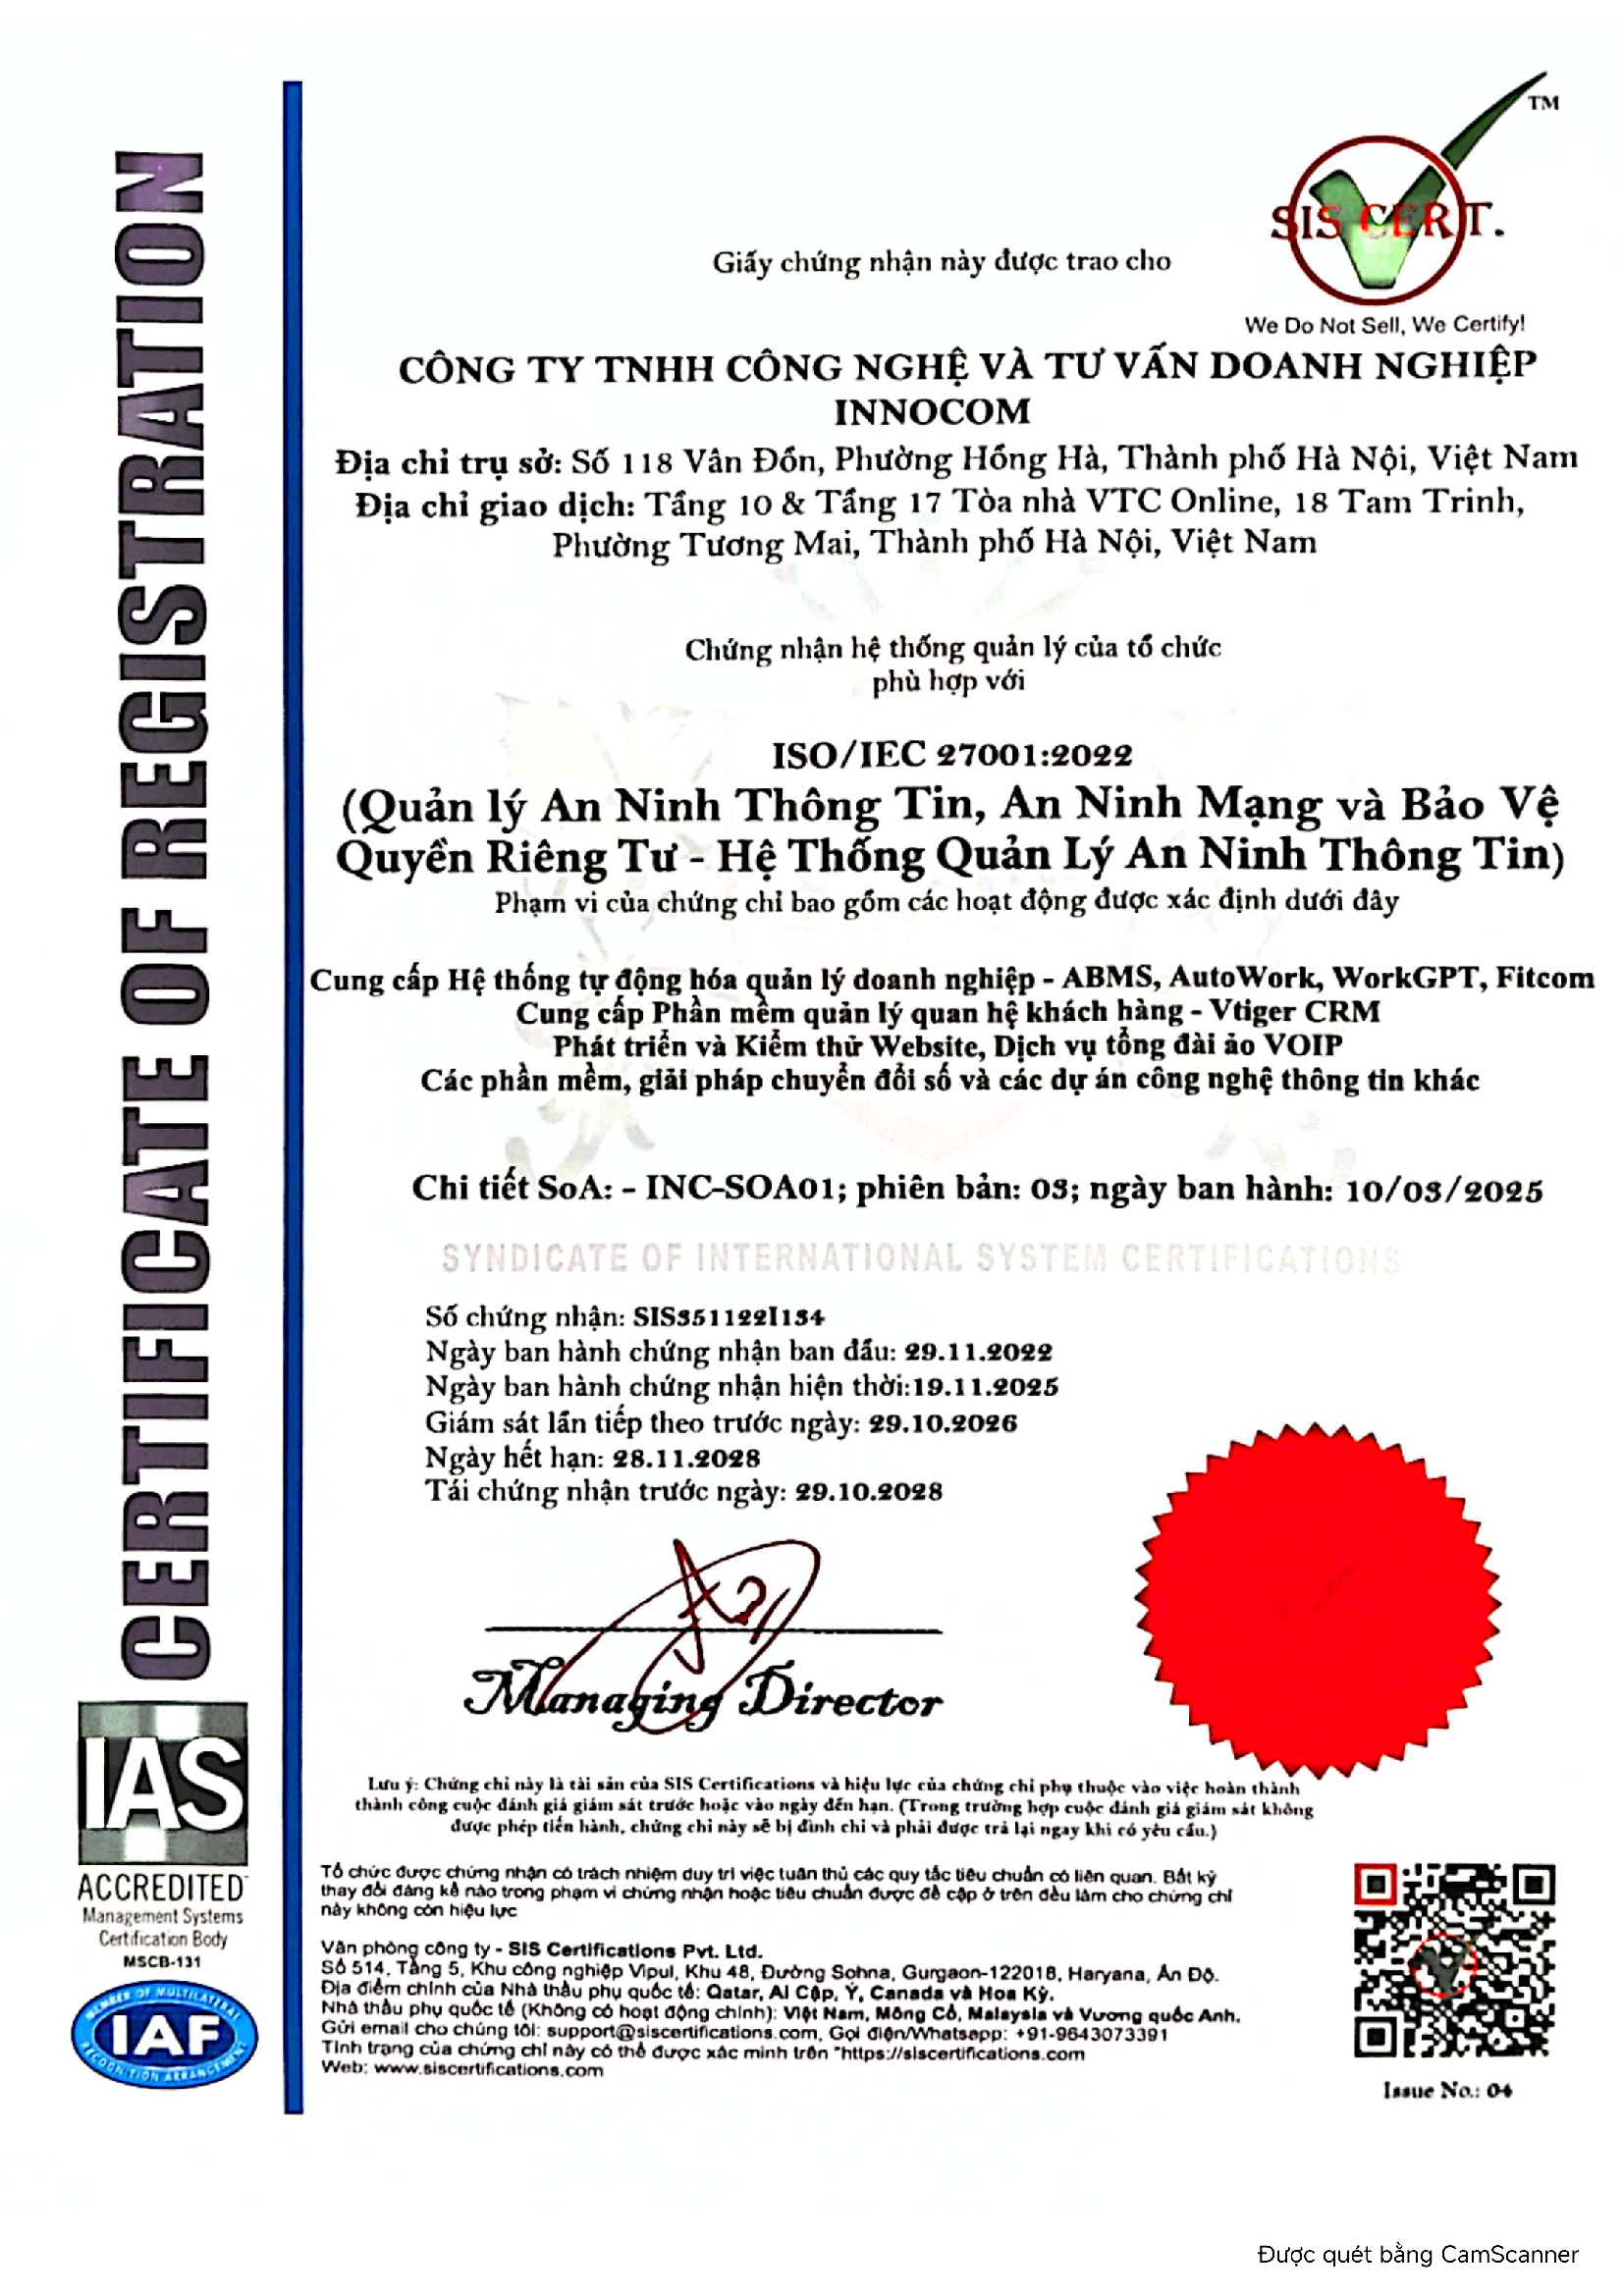
Chứng nhận hệ thống quản lý ISO/IEC 27001:2022
Chứng nhận ISO/IEC 27001:2022 - Tiêu chuẩn quốc tế về an toàn thông tin
ISO/IEC 27001:2022 là gì?
ISO/IEC 27001:2022 là tiêu chuẩn quốc tế về Hệ thống quản lý an toàn thông tin (ISMS), quy định các yêu cầu giúp tổ chức thiết lập, vận hành và liên tục cải tiến hệ thống bảo mật thông tin.
Tiêu chuẩn này tập trung vào ba nguyên tắc cốt lõi: tính bảo mật, tính toàn vẹn và tính sẵn sàng của thông tin. Qua đó, doanh nghiệp có thể chủ động nhận diện rủi ro, kiểm soát quyền truy cập và bảo vệ dữ liệu trước các nguy cơ mất an toàn thông tin.
Phiên bản ISO/IEC 27001:2022 được công bố vào tháng 10/2022, thay thế phiên bản ISO/IEC 27001:2013 với những cập nhật phù hợp hơn với môi trường công nghệ hiện đại, đặc biệt trong lĩnh vực an ninh mạng, điện toán đám mây và bảo vệ dữ liệu.
Chứng nhận ISO/IEC 27001:2022 do tổ chức nào cấp?
Tiêu chuẩn ISO/IEC 27001:2022 được xây dựng và công bố bởi hai tổ chức tiêu chuẩn hóa quốc tế:
ISO (International Organization for Standardization): Tổ chức Tiêu chuẩn hóa Quốc tế.
IEC (International Electrotechnical Commission): Ủy ban Kỹ thuật Điện Quốc tế.
ISO và IEC là các tổ chức ban hành tiêu chuẩn, không trực tiếp cấp chứng nhận cho doanh nghiệp. Việc đánh giá và cấp chứng nhận được thực hiện bởi các tổ chức chứng nhận độc lập có năng lực chuyên môn.
Đối với INNOCOM, chứng nhận ISO/IEC 27001:2022 được cấp bởi SIS Certifications vào ngày 19/11/2025, ghi nhận việc hệ thống quản lý an toàn thông tin của doanh nghiệp đáp ứng các yêu cầu của tiêu chuẩn trong phạm vi được chứng nhận.
Doanh nghiệp cần đáp ứng những yêu cầu gì để đạt chứng nhận ISO/IEC 27001:2022?
Để đạt chứng nhận ISO/IEC 27001:2022, doanh nghiệp phải xây dựng và vận hành hệ thống quản lý an toàn thông tin đáp ứng các yêu cầu của tiêu chuẩn, đồng thời trải qua quá trình đánh giá từ tổ chức chứng nhận độc lập.
Các yêu cầu quan trọng bao gồm:
Xây dựng hệ thống quản lý an toàn thông tin: Xác định phạm vi áp dụng, chính sách bảo mật, mục tiêu và trách nhiệm quản lý.
Đánh giá và xử lý rủi ro: Nhận diện các nguy cơ liên quan đến dữ liệu, hệ thống và hoạt động kinh doanh; xây dựng phương án kiểm soát phù hợp.
Kiểm soát truy cập và bảo vệ dữ liệu: Thiết lập cơ chế phân quyền, quản lý tài khoản, bảo vệ thông tin và ngăn ngừa truy cập trái phép.
Đào tạo nhận thức bảo mật: Nâng cao nhận thức và trách nhiệm của nhân sự trong việc bảo vệ thông tin.
Giám sát và cải tiến liên tục: Thực hiện đánh giá nội bộ, xem xét của lãnh đạo, khắc phục điểm không phù hợp và cải thiện hiệu quả quản lý.
Doanh nghiệp cần chứng minh các quy trình và biện pháp kiểm soát được triển khai thực tế, không chỉ dừng lại ở việc xây dựng tài liệu hay chính sách bảo mật.
Chứng nhận ISO/IEC 27001:2022 có uy tín như thế nào trên thị trường?
ISO/IEC 27001 là một trong những tiêu chuẩn quốc tế được công nhận rộng rãi nhất về quản lý an toàn thông tin, được áp dụng tại nhiều quốc gia và trong nhiều lĩnh vực như công nghệ, tài chính, sản xuất và dịch vụ.
Theo số liệu ISO Survey 2022, hơn 70.000 chứng nhận ISO/IEC 27001 đã được ghi nhận tại 150 quốc gia, cho thấy mức độ phổ biến và khả năng ứng dụng rộng rãi của tiêu chuẩn này trên toàn cầu.
Đối với doanh nghiệp, việc đạt chứng nhận ISO/IEC 27001 mang lại nhiều giá trị:
Gia tăng uy tín và sự tin tưởng của khách hàng, đối tác.
Thể hiện năng lực quản lý rủi ro và bảo vệ thông tin theo tiêu chuẩn quốc tế.
Nâng cao tính chuyên nghiệp trong hoạt động quản lý và vận hành hệ thống công nghệ.
Tạo lợi thế khi hợp tác với các tổ chức có yêu cầu cao về an toàn thông tin.
Xem thêm: Innocom được trao chứng nhận bảo mật thông tin ISO 27001:2013
Khẳng định năng lực bảo mật trong các giải pháp công nghệ của INNOCOM
Là doanh nghiệp hoạt động trong lĩnh vực công nghệ và chuyển đổi số, INNOCOM luôn chú trọng xây dựng hệ thống quản lý an toàn thông tin nhằm bảo vệ dữ liệu trong quá trình phát triển, triển khai và vận hành các giải pháp cho khách hàng.
Theo phạm vi chứng nhận ISO/IEC 27001:2022, các hoạt động của INNOCOM bao gồm:
Cung cấp hệ thống tự động hóa quản lý doanh nghiệp ABMS, AutoWork, WorkGPT và Fitcom.
Cung cấp phần mềm quản lý quan hệ khách hàng Vtiger CRM.
Phát triển, kiểm thử website và cung cấp dịch vụ tổng đài ảo VOIP.
Cung cấp các phần mềm, giải pháp chuyển đổi số và dịch vụ công nghệ thông tin khác.
Trong lĩnh vực công nghệ và chuyển đổi số, việc INNOCOM đạt chứng nhận ISO/IEC 27001 lần thứ 3 là một dấu mốc quan trọng, góp phần củng cố niềm tin của khách hàng và đối tác khi lựa chọn các giải pháp công nghệ do INNOCOM cung cấp, bao gồm ABMS, WorkGPT, Vtiger CRM và các dịch vụ chuyển đổi số khác.
INNOCOM tiếp tục cam kết đồng hành cùng doanh nghiệp chuyển đổi số an toàn
Trong bối cảnh chuyển đổi số ngày càng phát triển, bảo mật thông tin đã trở thành một trong những yếu tố quan trọng quyết định sự ổn định và phát triển bền vững của doanh nghiệp.
Từ phiên bản ISO/IEC 27001:2013 đến ISO/IEC 27001:2022, việc INNOCOM đạt chứng nhận ISO/IEC 27001 lần thứ 3 tiếp tục khẳng định cam kết phát triển công nghệ gắn liền với bảo mật thông tin. Trong thời gian tới, INNOCOM sẽ không ngừng cải tiến hệ thống quản lý, nâng cao chất lượng dịch vụ và đồng hành cùng doanh nghiệp trên hành trình chuyển đổi số an toàn, hiệu quả và bền vững.
Trong thời gian tới, INNOCOM sẽ tiếp tục cải tiến hệ thống quản lý, nâng cao chất lượng sản phẩm, dịch vụ và tăng cường các biện pháp bảo mật, hướng tới mục tiêu mang đến những giải pháp chuyển đổi số an toàn, hiệu quả và bền vững cho doanh nghiệp Việt Nam.
Liên hệ INNOCOM - Hotline 1900.068.895 ngay hôm nay để khám phá hệ sinh thái công nghệ số an toàn và đa dạng!