El 19 de noviembre de 2025, INNOCOM obtuvo la certificación ISO/IEC 27001 por tercera vez, versión ISO/ICE 27001:2022, continuando afirmando su capacidad de gestión y seguridad de la información. Este es un hito importante, que refleja los esfuerzos de las empresas en mejorar los estándares de seguridad de la información, proteger los datos de los clientes y desarrollar soluciones tecnológicas seguras y confiables.
INNOCOM obtiene la certificación ISO/IEC 27001 por tercera vez
El 19 de noviembre de 2025, la empresa INNOCOM Technology and Business Consulting Corporation continuó recibiendo el certificado de sistema de gestión de seguridad de información según el estándar internacional ISO/IEC 27001:2022 por parte de SIS Certifications.
Previamente, INNOCOM obtuvo la certificación ISO/IEC 27001:2013 dos veces, lo que marcó un importante avance en la construcción y estandarización de sistemas de gestión de seguridad de la información según estándares internacionales.
La tercera certificación de ISO 27001, con la versión de ISO/IEC 27001:2022, continúa afirmando la atención de INNOCOM a la gestión de seguridad de la información, al mismo tiempo que demuestra el esfuerzo por mejorar los sistemas de gestión para satisfacer las crecientes demandas en el campo de la tecnología y la conversión digital.
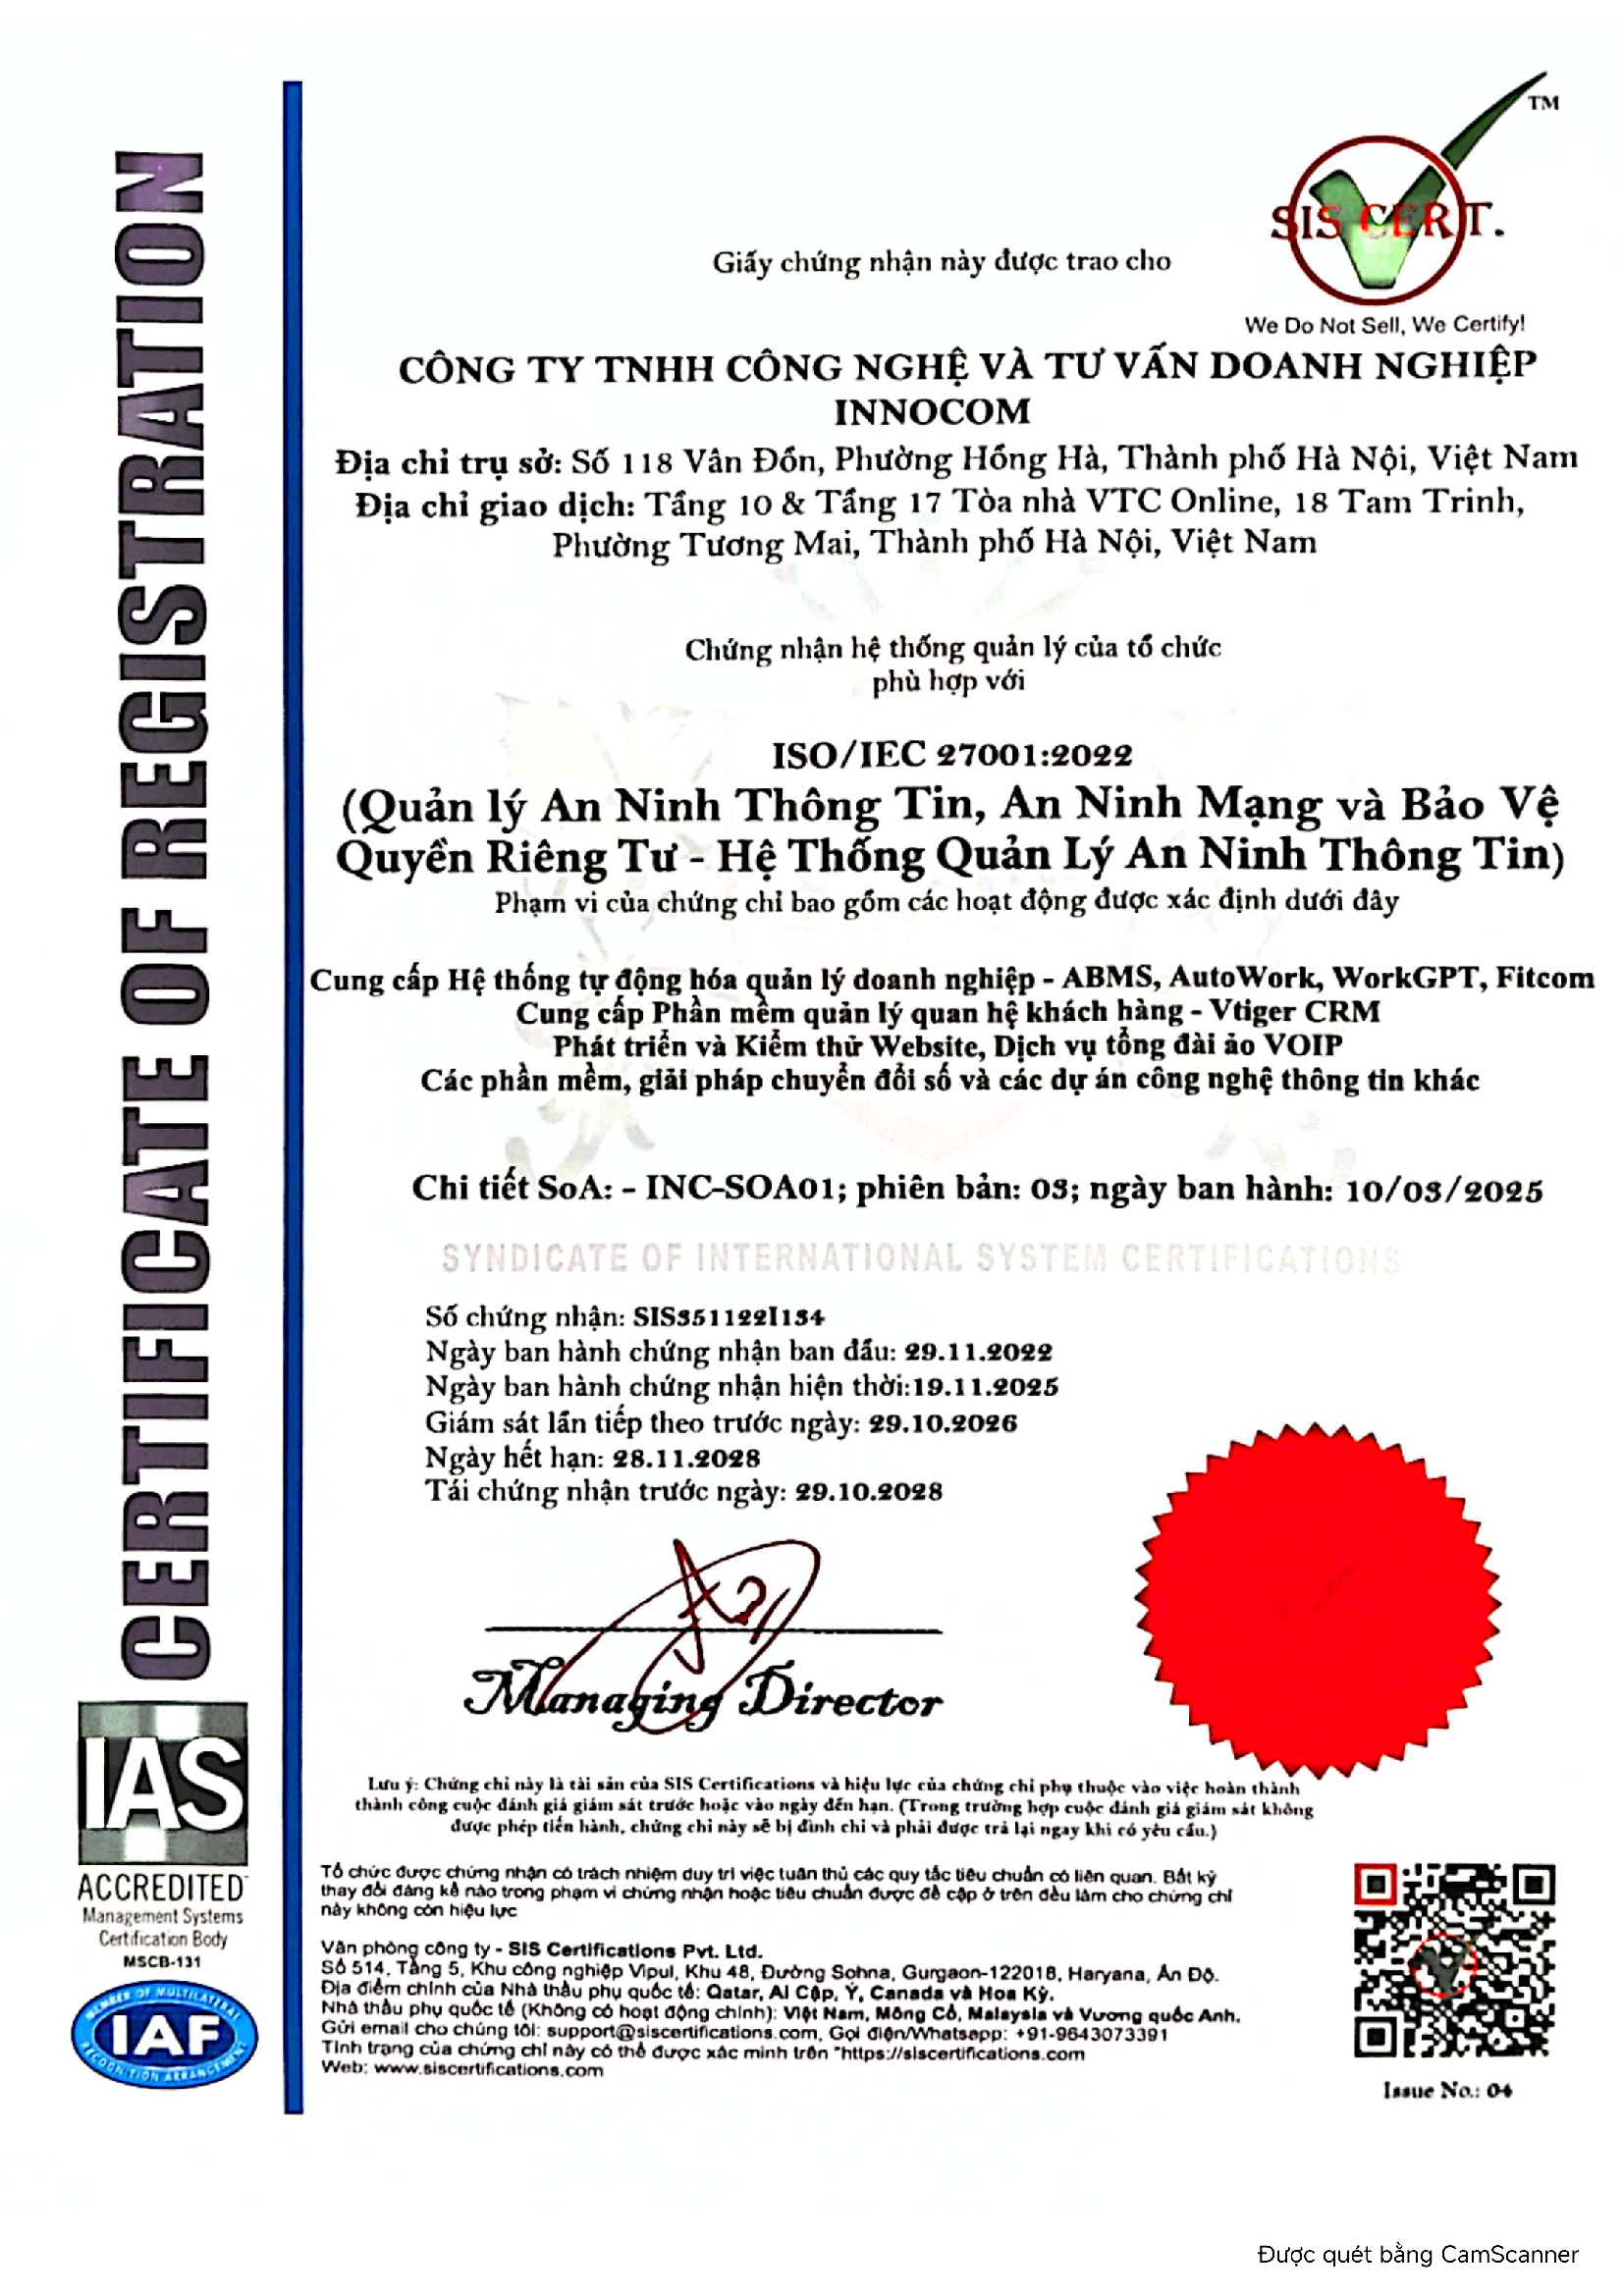
Certificación del sistema de gestión ISO/IEC 27001:2022
Certificación ISO/IEC 27001:2022 - Estándar internacional de seguridad de la información
¿Qué es ISO/IEC 27001:2022?
ISO/IEC 27001:2022 también incluye: es el estándar internacional de Sistemas de Gestión de Seguridad de la Información (ISMS), que establece los requisitos para ayudar a las organizaciones a establecer, operar y mejorar continuamente los sistemas de seguridad de la información.
Este estándar se centra en tres principios principales: seguridad, integridad y disponibilidad de la información.¿Qué es eso? A través de ella, las empresas pueden identificar riesgos, controlar el acceso y proteger los datos contra los riesgos de pérdida de seguridad de la información.
La versión ISO/IEC 27001:2022 fue publicada en octubre de 2022, sustituyendo a la versión ISO / IEC 27001: 2013 con actualizaciones más adecuadas para el entorno tecnológico moderno, especialmente en los ámbitos de seguridad en red, cloud computing y protección de datos.
¿Qué organización otorga la certificación ISO/IEC 27001:2022?
La norma ISO/IEC 27001:2022 fue desarrollada y publicada por dos organizaciones internacionales de estandarización:
ISO (Organización Internacional para la Estandarización): La Organización Internacional de Normalización.
La Comisión Electrotecnológica Internacional (CEI): El comité internacional de ingeniería eléctrica.
ISO y IEC son organizaciones que emiten estándares, no otorgan directamente certificaciones a las empresas. La evaluación y la certificación son realizadas por organismos de certificación independientes con competencias especializadas.
Para INNOCOM, la certificación ISO/IEC 27001:2022 fue otorgada por Certificados SIS El 19 de noviembre de 2025, se registró que el sistema de gestión de seguridad de la información de las empresas cumple con los requisitos del estándar en el ámbito certificado.
¿Qué requisitos deben cumplir las empresas para obtener la certificación ISO/IEC 27001:2022?
Para obtener la certificación ISO/IEC 27001:2022, las empresas deben construir y operar un sistema de gestión de seguridad de información que cumpla con los requisitos del estándar, y pasar por el proceso de evaluación de una organización de certificación independiente.
Los requisitos importantes incluyen:
Construir un sistema de gestión de seguridad de la información: Definir el alcance, la política de seguridad, los objetivos y las responsabilidades administrativas.
Evaluación y gestión de riesgos: Reconocer los riesgos relacionados con los datos, sistemas y operaciones comerciales; desarrollar métodos de control adecuados.
Control de acceso y protección de datos: Establecer un mecanismo de descentralización, administrar cuentas, proteger la información y prevenir el acceso no autorizado.
Entrenamiento en la conciencia de seguridad: Mejorar la conciencia y responsabilidad del personal en la protección de la información.
Supervisión y mejora continua: Realizar una evaluación interna, la revisión de los líderes, corregir las irregularidades y mejorar la eficiencia de la gestión.
Las empresas necesitan demostrar que los controles y procesos están en práctica, no sólo en la elaboración de documentos o políticas de seguridad.
¿Qué reputación tiene la certificación ISO/IEC 27001:2022 en el mercado?
ISO/IEC 27001 es uno de los estándares internacionales más ampliamente reconocidos para la gestión de la seguridad de la información, aplicado en muchos países y en diversos ámbitos como tecnología, finanzas, producción y servicios.
Según los datos de la ISO Survey 2022, más de 70,000 certificaciones ISO/IEC 27001 han sido registradas en 150 países, lo que muestra el grado de popularidad y amplitud de aplicación de este estándar a nivel mundial.
Para las empresas, la obtención de la certificación ISO/IEC 27001 aporta muchos valores:
Mejorar la reputación y confianza de los clientes, socios.
Demostrar capacidad para gestionar riesgos y proteger la información de acuerdo con los estándares internacionales.
Mejorar la profesionalidad en la gestión y operación de sistemas tecnológicos.
Crear ventajas al trabajar con organizaciones que tienen altos requisitos de seguridad de la información.
Veamos más: Innocom ha recibido el certificado de seguridad de la información ISO 27001:2013
Afirma la capacidad de seguridad en las soluciones tecnológicas de INNOCOM
Como empresa que opera en el campo de la tecnología y la transformación digital, INNOCOM siempre se centra en construir sistemas de gestión de seguridad de información para proteger los datos durante el desarrollo, implementación y operación de soluciones para clientes.
Según el alcance de la certificación ISO/IEC 27001:2022, las actividades de INNOCOM incluyen:
Ofrece sistemas de gestión empresarial automatizados ABMS, AutoWork, WorkGPT y Fitcom.
Proporciona el software de gestión de relaciones con los clientes Vtiger CRM.
Desarrollar, probar sitios web y ofrecer servicios de radio virtual VOIP.
Ofrece software, soluciones de conversión digital y otros servicios de tecnología de la información.
En el campo de la tecnología y la conversión digital, INNOCOM obtiene su tercera certificación ISO/IEC 27001 como un hito importante, contribuyendo a fortalecer la confianza de los clientes y socios al elegir las soluciones tecnológicas que ofrece INNOCOM, incluidos ABMS, WorkGPT, Vtiger CRM y otros servicios de conversión digital.
INNOCOM continúa su compromiso de acompañar a las empresas en el cambio de número seguro
En un contexto de creciente transformación digital, la seguridad de la información se ha convertido en uno de los factores clave que determinan la estabilidad y el desarrollo sostenible de las empresas.
Desde la versión ISO/IEC 27001:2013 hasta ISO/ICE 27001:2022, INNOCOM ha conseguido la certificación ISO/I EC 27001 por tercera vez, lo que reafirma su compromiso con el desarrollo de tecnologías asociadas a la seguridad de la información. En el futuro, INNOCOM continuará mejorando sus sistemas de gestión, mejorando la calidad del servicio y acompañando a las empresas en un viaje de transformación digital seguro, eficiente y sostenible.
En el futuro, INNOCOM continuará mejorando su sistema de gestión, mejorando la calidad de los productos y servicios y fortaleciendo sus medidas de seguridad, con el objetivo de ofrecer soluciones seguras, eficientes y sostenibles para las empresas vietnamitas.
Contacta a INNOCOM - Hotline 1900.068.895 hoy mismo para descubrir un ecosistema digital seguro y diverso!