En un entorno de internet impredecible, los sitios web de WordPress infectados con malware se han convertido en una amenaza constante para muchas personas y empresas que operan en línea. Un ataque repentino al sistema no solo interrumpe todas las operaciones comerciales en línea, sino que también amenaza gravemente la reputación de la marca y las posiciones de SEO obtenidas con esfuerzo. Recientemente, el equipo técnico de Innocom gestionó y resolvió directamente un caso real de infección por malware en el sitio web de WordPress de un cliente.
Este artículo analizará en detalle el estudio de caso real de Innocom, cubriendo todo, desde las primeras señales detectadas por el cliente hasta una solución de mantenimiento a largo plazo que previene por completo el riesgo de reinfección.
Señales de un sitio web de WordPress infectado con malware
Recientemente, el equipo técnico de Innocom asumió un sitio web de WordPress que había sido comprometido en profundidad por hackers y se encontraba en un estado de alarma crítica. El incidente interrumpió por completo las operaciones comerciales en línea del cliente.
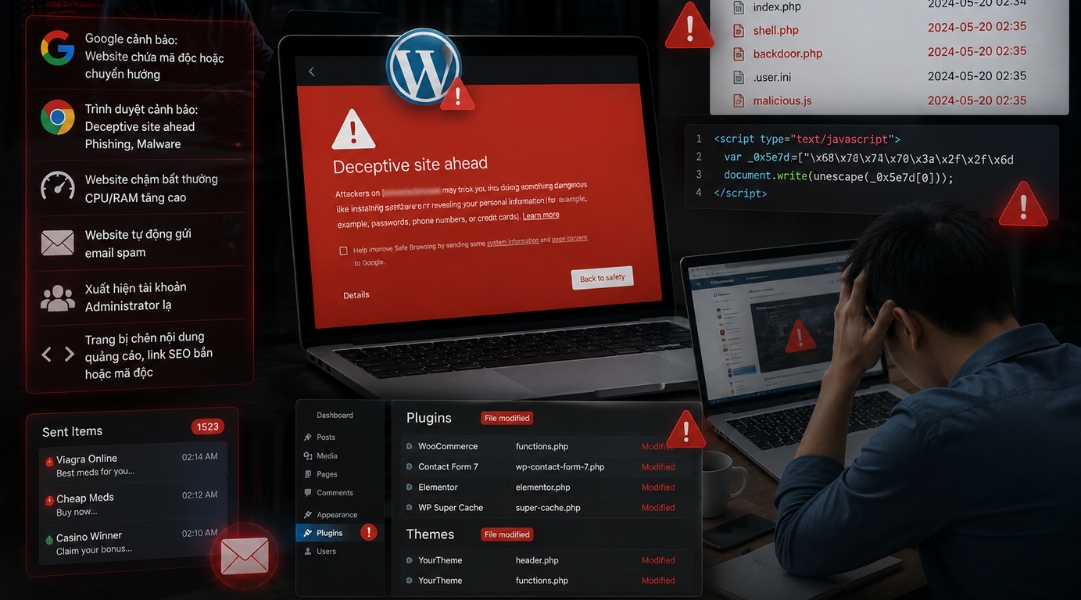
Señales de compromiso y consecuencias registradas en el momento de la recepción:
Google emite advertencias de que el sitio web contiene malware o redirige a sitios desconocidos.
Los navegadores muestran advertencias como «Sitio engañoso por delante», «Phishing» o «Malware».
Rendimiento anormalmente lento del sitio web, con un alto uso de CPU/RAM en el Hosting o VPS.
Aparición de archivos extraños en el código fuente, especialmente dentro de
wp-content/uploads,pluginsythemes.Presencia de cuentas de Administrador no autorizadas o desconocidas.
El sitio web envía automáticamente correos de spam o genera un volumen de tráfico anormal.
Ciertas páginas inyectadas con contenido publicitario, enlaces de SEO spam o código JavaScript malicioso.
Plugins o temas modificados sin autorización.
Riesgos a los que se enfrentan las empresas cuando un sitio web está infectado con malware
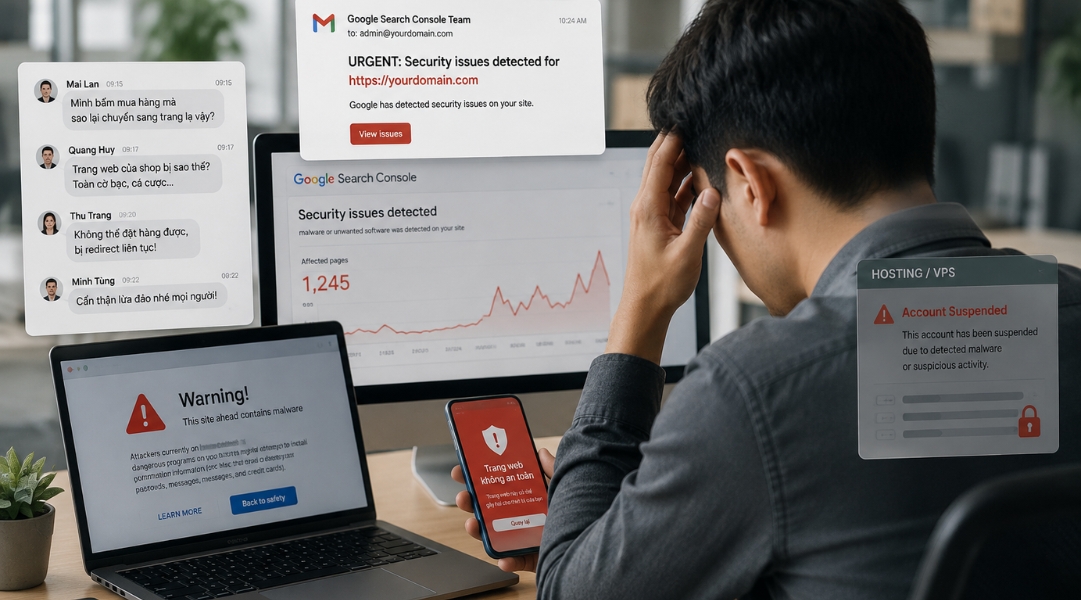
Cuando un sitio web de WordPress se infecta con malware, el daño va mucho más allá de las operaciones anómalas del sistema: impacta directamente en los ingresos y la reputación del negocio. En el caso real gestionado por Innocom, el cliente solo descubrió el problema después de que varios usuarios reportaran no poder realizar pedidos y ser redirigidos continuamente a sitios web falsos.
Tras la inspección, el sitio web se enfrentaba a una serie de consecuencias graves:
Pérdida de clientes e ingresos debido a que los usuarios no podían acceder al sitio ni completar pedidos.
Google marca el sitio como no seguro, degradando la reputación y afectando negativamente las posiciones de SEO.
El Hosting/VPS corre el riesgo de ser suspendido temporalmente para evitar que el malware se propague a otros sistemas, lo que apaga el sitio web por completo.
Aumento del riesgo de fugas de datos y toma de control administrativa, permitiendo a los hackers explotar aún más el sistema.
Si no se aborda a tiempo, un incidente de seguridad menor puede escalar rápidamente a una crisis, costándole a las empresas clientes, ingresos, tiempo y dinero para restaurar el sitio web y reconstruir la confianza de los usuarios.
Riesgos de las infecciones por malware en sitios web de WordPress
Causas raíz de las infecciones por malware en WordPress
Mediante una auditoría técnica, Innocom determinó que la causa principal provenía de varios Plugins y Temas que no se habían actualizado durante mucho tiempo, creando vulnerabilidades de seguridad graves explotadas por los hackers.
Además, una combinación de factores de riesgo aumentó la probabilidad de una toma de control del sistema:
Uso de temas/plugins nulled: Descargar versiones de pago piratas compartidas de forma gratuita (que a menudo vienen prepaquetizadas con puertas traseras).
Gestión débil de contraseñas: Uso de contraseñas de Admin/FTP simples que son fácilmente vulnerables a ataques de fuerza bruta.
Fugas desde dispositivos personales: Computadoras de administrador infectadas con virus/malware, lo que lleva a fugas de credenciales.
Hosting sin capas defensivas: Servidores que carecen de configuraciones de Web Application Firewall (WAF) y permisos de archivos optimizados.
Requisitos urgentes del cliente
Ante el grave daño a la reputación de la marca, el cliente planteó un problema de resolución con 4 requisitos supremos:
Recuperación rápida: Restaurar las operaciones normales del sitio web en el menor tiempo posible para minimizar las pérdidas comerciales.
Limpieza exhaustiva: Barrer por completo todas las puertas traseras, shells ocultos y archivos basura enterrados en profundidad en el código fuente y la base de datos.
Preservación del 100% de los datos: Mantener los datos originales completamente intactos, incluyendo listas de productos, publicaciones e historial de pedidos.
Eliminación de advertencias y recuperación del SEO: Levantar las banderas rojas de Google Safe Browsing, eliminar las páginas de índice de spam en japonés y establecer una estrategia de prevención contra reinfecciones.
Solución de remediación de malware de WordPress de Innocom
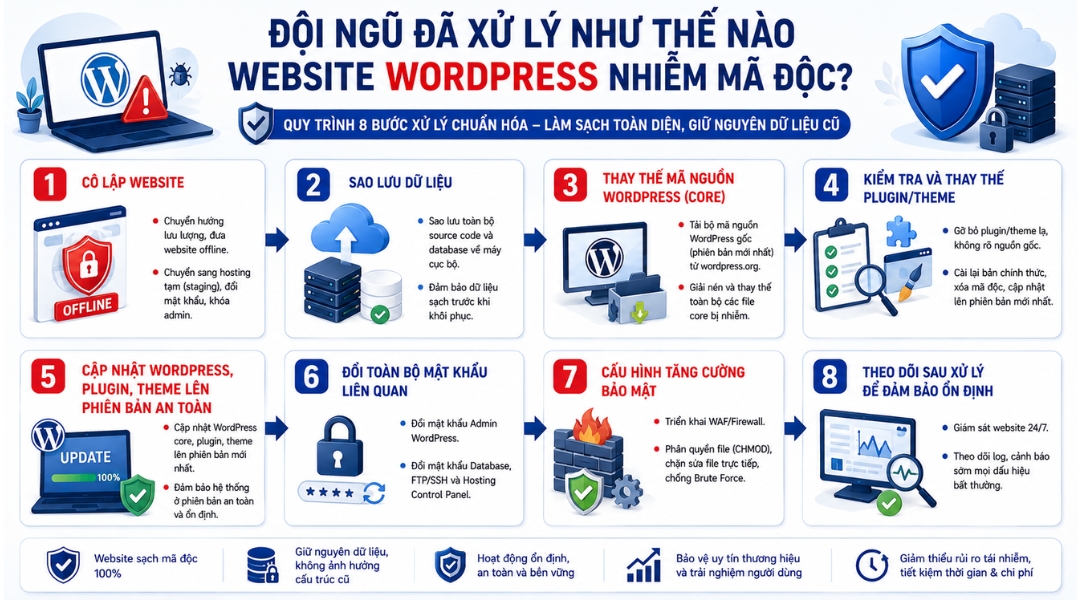
Para resolver el problema de malware sin afectar la estructura de datos existente, Innocom aplicó un proceso de remediación estandarizado que combina la limpieza manual con la sustitución del código fuente principal. El proceso constó de 8 pasos:
Aislar el sitio web: Pausar el tráfico y aislar el sitio en un entorno Staging/Offline para evitar que el malware se propague más.
Realizar copia de seguridad de los datos: Descargar el código fuente completo y la base de datos a una máquina local para pruebas y limpieza.
Sustituir el código principal de WordPress: Reemplazar los archivos principales con código fuente limpio desde WordPress.org, y eliminar manualmente los archivos PHP/JS maliciosos de Temas/Plugins.
Auditar y sustituir plugins/temas y cuentas de usuario: Auditar todas las cuentas de Admin, FTP, SSH y Base de Datos para eliminar las cuentas falsas creadas por los atacantes.
Actualizar WordPress, plugins y temas: Actualizar Core, Temas y Plugins a sus últimas versiones seguras para parchear permanentemente las vulnerabilidades de seguridad.
Restablecer todas las contraseñas relacionadas: Regenerar contraseñas de alta seguridad en todas las capas de acceso (Admin de WordPress, Usuario de Base de Datos, FTP/SSH, Panel de Control de Hosting).
Configurar seguridad reforzada: Desplegar WAF/Firewall, configurar permisos de archivos (CHMOD), deshabilitar la edición directa de archivos e implementar protección contra fuerza bruta.
Monitoreo post-remediación: Monitorear continuamente la actividad del sistema para garantizar operaciones estables y prevenir reinfecciones inmediatas.
Proceso de remediación de malware de WordPress de Innocom
Resultados de aceptación
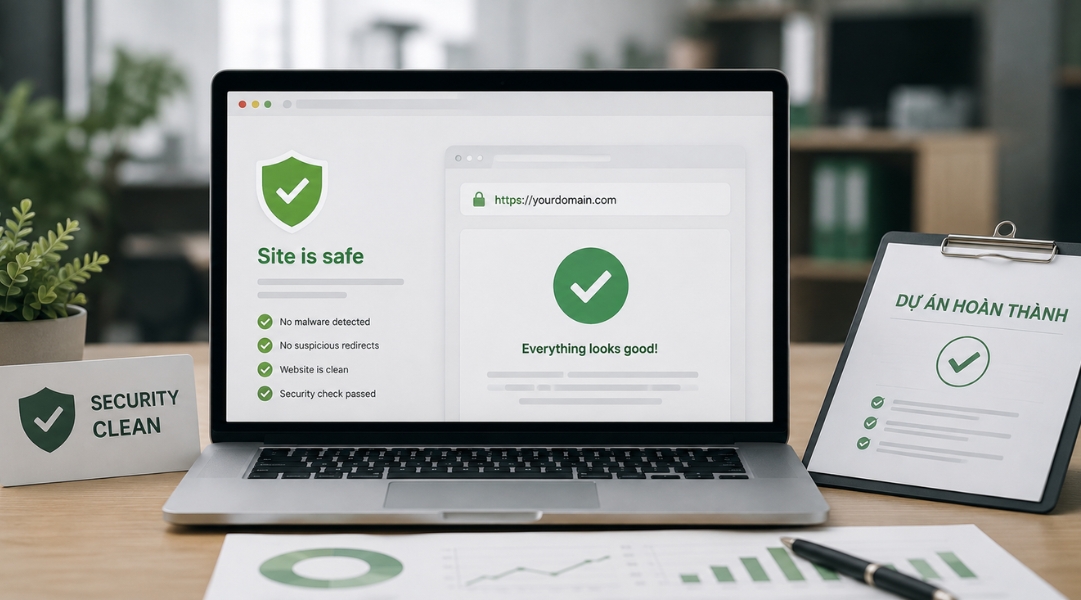
Todo el proceso de remediación de Innocom se llevó a cabo de forma continua durante aproximadamente 2 días laborables (48 horas). El sitio web fue restaurado por completo, no mostró signos restantes de malware de WordPress y volvió a una operación estable. Las pruebas de verificación final confirmaron: sin redirecciones extrañas en la página de inicio, sin fragmentos de código anómalos restantes y eliminación de las advertencias de Google Safe Browsing. El personal técnico entregó el sitio web junto con un informe detallado de remediación del incidente al cliente.
Resultados de aceptación
Plan de mantenimiento a largo plazo para prevenir la recurrencia de malware en WordPress
Corregir un incidente es solo tratar el síntoma. Para proteger el sitio web de manera sostenible, Innocom desarrolló y entregó un flujo de trabajo de mantenimiento a largo plazo basado en 4 pilares de seguridad:
Actualizaciones periódicas: Automatizar las actualizaciones de Core de WordPress, Temas y Plugins para parchear las vulnerabilidades de día cero en cuanto se divulguen.
Control de acceso estricto: Imponer contraseñas complejas, estandarizar los flujos de trabajo de permisos y habilitar la Autenticación de Dos Factores (2FA) para todas las cuentas de Admin.
Permisos de archivo estandarizados: Imponer permisos estrictos de archivos del sistema y deshabilitar la edición directa de archivos desde el panel de administración para prevenir que los hackers inyecten código si las credenciales de la cuenta se filtran alguna vez.
Copias de seguridad independientes automatizadas: Configurar horarios de copia de seguridad diarios almacenados en almacenamiento en la nube independiente, garantizando capacidades de recuperación ante desastres inmediatas si surge un problema.
Un sitio web de WordPress infectado con malware no es solo un problema técnico, sino también una gran lección en gobernanza y conciencia de seguridad de la información para los negocios en línea. Construir proactivamente planes de prevención y mantener actualizaciones regulares ahorrará costos significativos, protegerá la identidad de la marca y garantizará operaciones ininterrumpidas del sitio web.
Si su sistema muestra signos sospechosos de una infección de malware en WordPress, contacte a Innocom de inmediato para una evaluación, consulta y resolución completa del problema desde el principio.