2025年11月19日,INNOCOMは3度目のISO/IEC 27001認定を取得し,ISO/ICE 27001:2022版で情報管理能力とセキュリティをさらに確認した。これは重要な標識であり 企業が情報セキュリティの基準を向上させ 顧客データを保護し 安全で信頼性の高い技術ソリューションを開発する取り組みを表しています
INNOCOMは3度目のISO/IEC 27001認定を取得しました
2025年11月19日,INNOCOM技術および企業コンサルティング株式会社が国際標準ISO/IEC 27001:2022の情報セキュリティ管理システム認証を SIS Certifications機関によって継続した。
以前,INNOCOMはISO/IEC 27001:2013認証を2度取得し,国際標準に準拠する情報セキュリティ管理システムの構築と規格化において重要な進展を記録した。
第3回ISO 27001認定,ISO/IEC 27001:2022版の認証は,情報セキュリティ管理にINNOCOMの重点を再確認し,技術とデジタル変換分野における増大する要求に応えるために管理システムを改良する努力を表明しています。
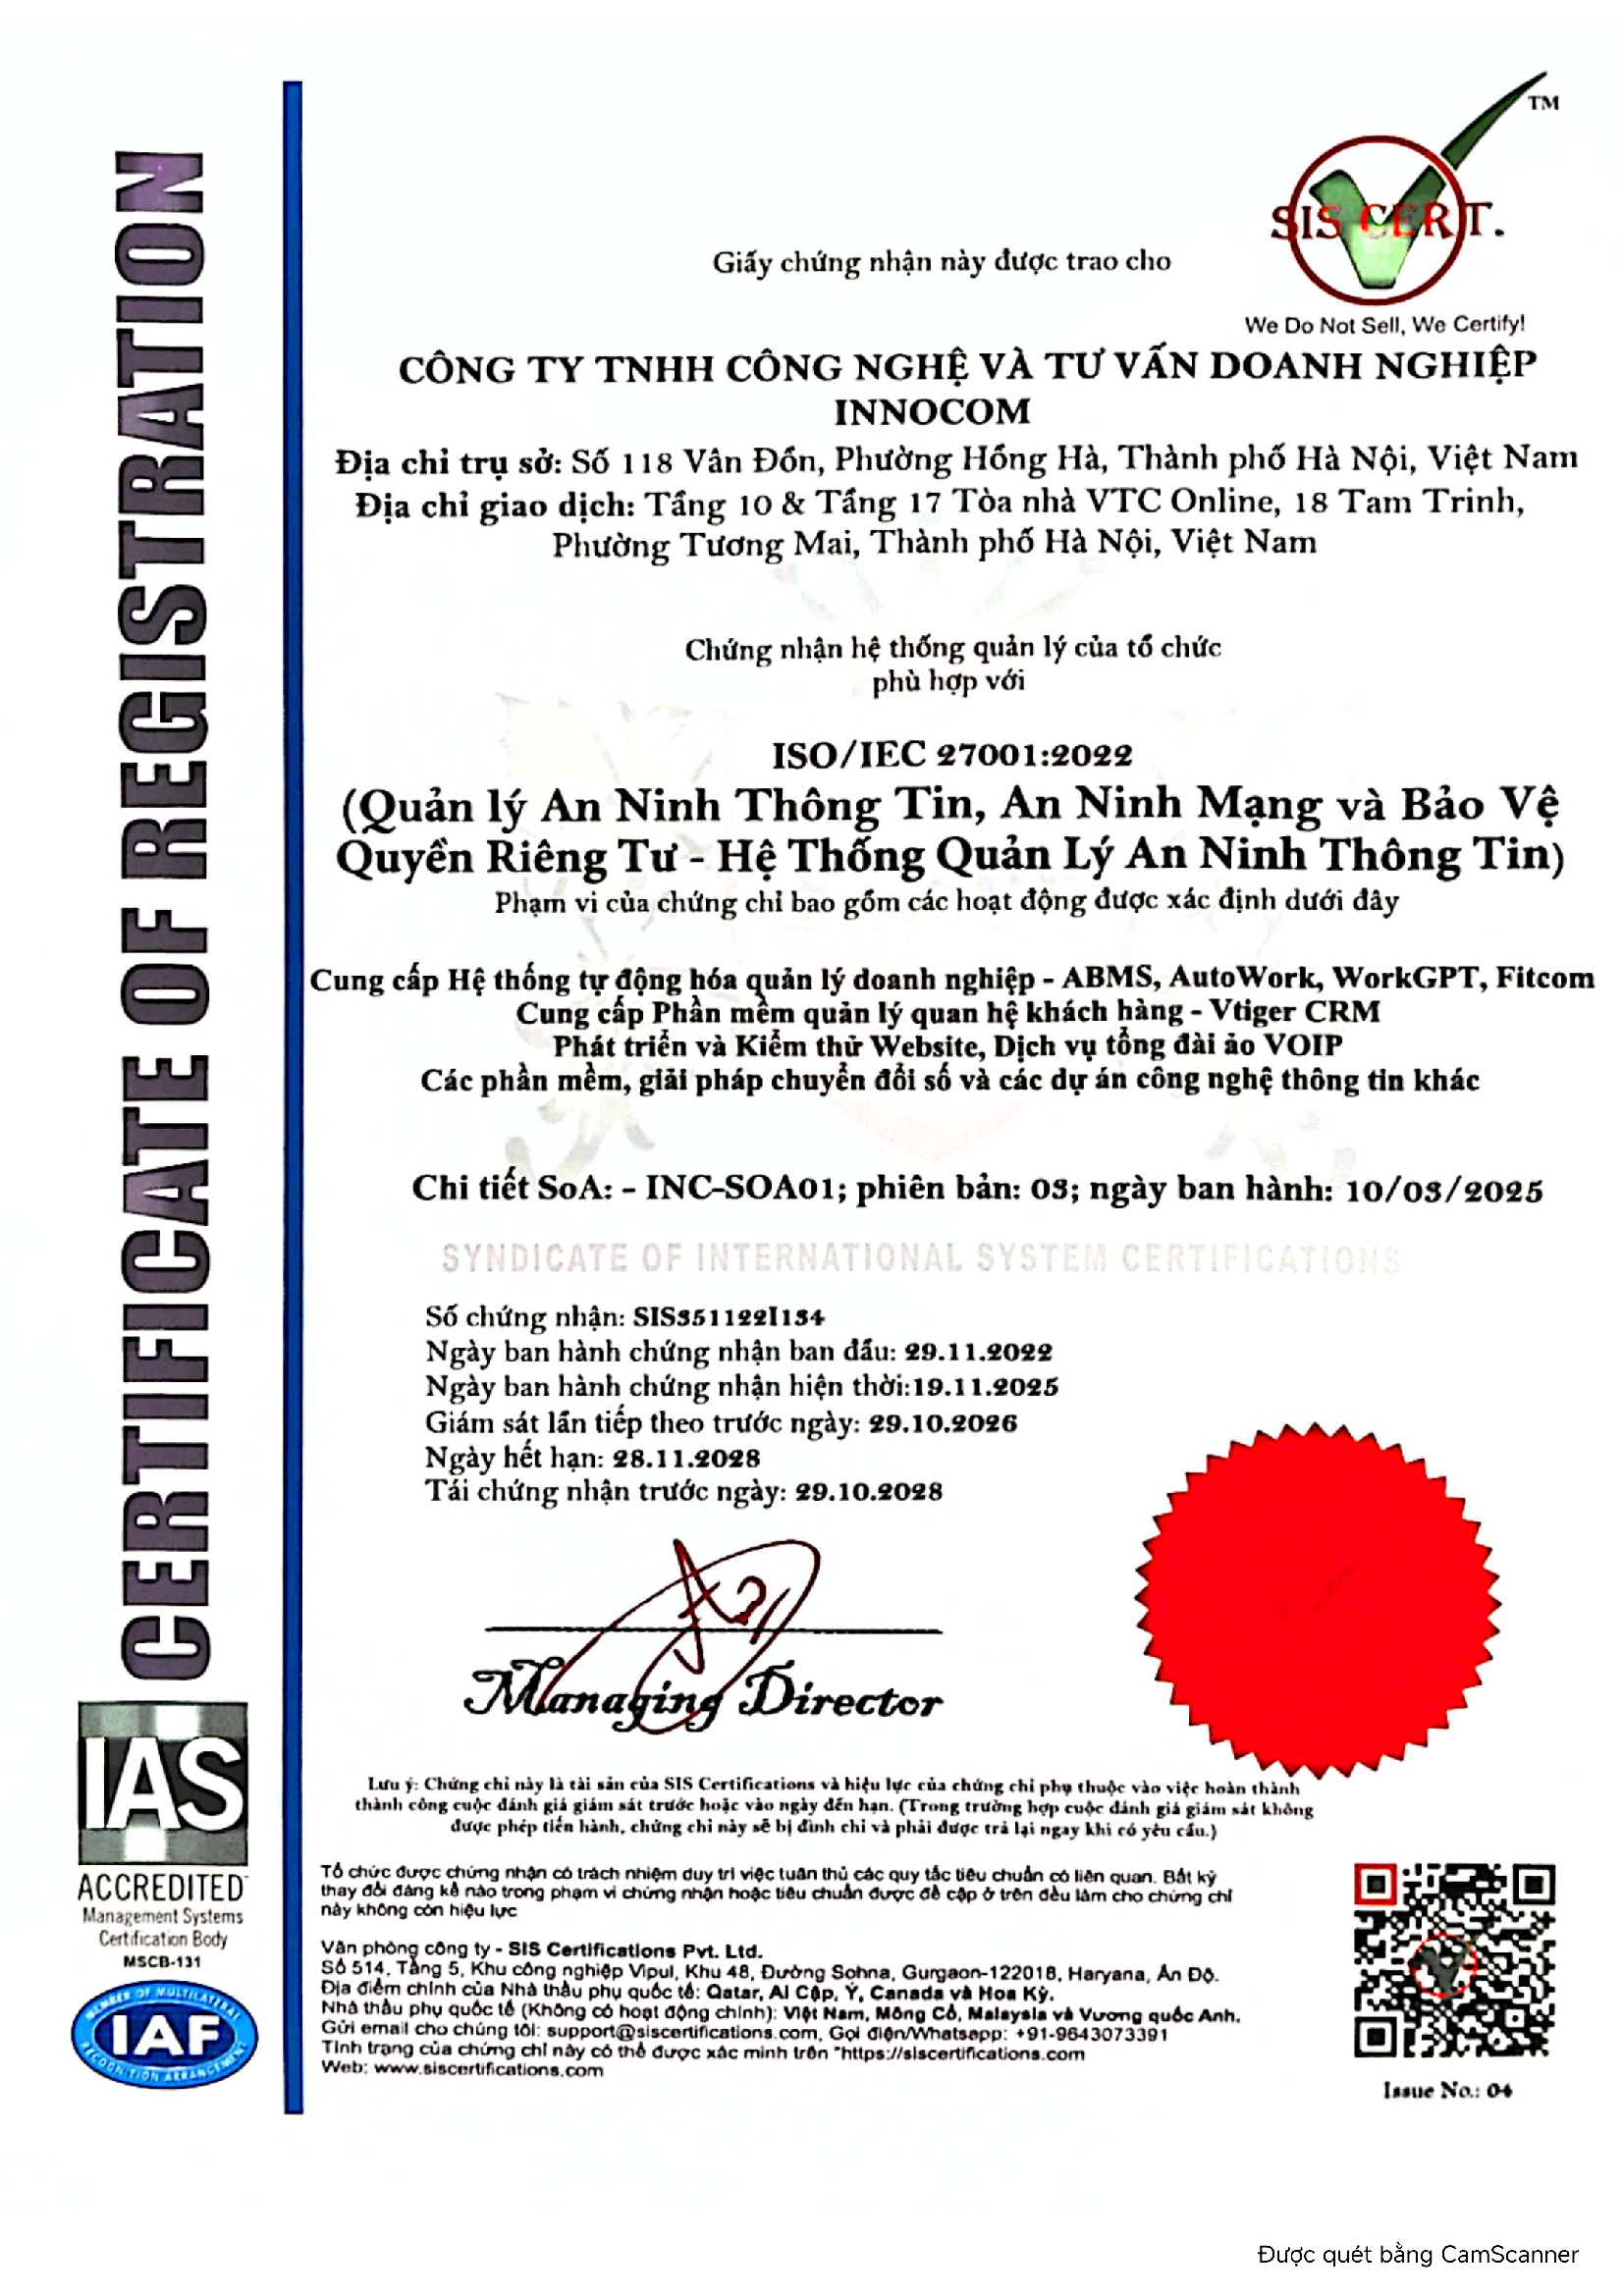
ISO/IEC 27001:2022 管理システム認証
ISO/IEC 27001:2022 - 国際情報安全基準の認定
ISO/IEC 27001:2022とは何か?
ISO/IEC 27001:2022 について 国際情報セキュリティ管理システム (ISMS) 規格で,組織が情報セキュリティシステムを確立し,運営し,継続的に改善する要件を規定しています。
この基準は3つの基本原則に焦点を当てています 情報の安全性,誠実さ,利用可能性やってみよう企業がリスクを積極的に認識し,アクセス権を管理し,情報セキュリティの喪失からデータを保護できるのです
ISO/IEC 27001:2022 バージョンは10/2022年に発表された.ISO/IEC27001:2013 バージョンをより現代的な技術環境,特にネットワークセキュリティ,クラウドコンピューティング,およびデータ保護の分野に適した更新で置き換える。
ISO/IEC 27001:2022認証はどの機関から発行されているのですか?
ISO/IEC 27001:2022は,2つの国際標準化機関によって作成され,公表されています。
ISO (国際標準化機関) は 国際標準化機関です
国際電気技術委員会 (IEC): 国際電気工学委員会
ISOとIECは標準を発行機関であり,企業に直接認証を出すものではありません。評価と認定は,専門能力のある独立した認証機関によって行われます。
INNOCOMについては,ISO/IEC 27001:2022の認証が SIS認証 2025年11月19日に,企業の情報セキュリティ管理システムが標準の要件を満たしていることを証明した範囲で記録する。
企業はISO/IEC 27001:2022認定を受けるためには,どのような要件を満たす必要がありますか?
ISO/IEC 27001:2022の認証を得るためには,企業は標準の要求を満たす情報セキュリティ管理システムを構築し運営しなければならない。
重要な要件は次のとおりです
情報セキュリティ管理システムを構築する: 適用範囲,セキュリティポリシー,管理目標および責任を定義する。
リスク評価および管理: データ,システム,およびビジネス活動に関連するリスクを認識し,適切な制御方法を構築する。
データのアクセス管理と保護: 解権機構を設置,口座管理,情報保護,不正アクセス防止
セキュリティ認識訓練: 情報の保護における従業員の意識と責任を高める。
継続的な監視と改善: 内部評価を行い,リーダーシップのレビューを行い,不一致を修正し,管理効率を改善します。
企業は,文書やセキュリティポリシー構築に限らず 実際に実施されたプロセスと規制を証明する必要があります。
ISO/IEC 27001:2022の認定は市場においてどの程度評価されていますか?
ISO/IEC 27001は,情報セキュリティ管理に関する最も広く認められた国際標準の一つであり,多くの国で適用され,技術,金融,生産,およびサービスなどの様々な分野で適用されています。
ISO Survey 2022のデータによると,約70,000以上のISO/IEC 27001認証が150カ国で認められているため,この標準の普及率と広範囲にわたる応用可能性を示す。
企業にとって,ISO/IEC 27001認証の取得は多くの価値をもたらします:
顧客やパートナーからの信頼と信任を高めます
リスクを管理し,国際基準に準拠した情報保護能力を発揮する。
テクノロジーのシステム管理と運用における専門性を向上させる。
情報セキュリティの要求が高い組織と連携することで 利益を得ることができます
続きを見る: InnocomはISO 27001:2013の情報セキュリティ証明書を授与しました
INNOCOMの技術ソリューションにおけるセキュリティ能力を主張する
デジタル技術と変換の企業として,INNOCOMは顧客向けのソリューションの開発,実装,運用過程でデータを保護するための情報セキュリティ管理システムを構築することに注力しています。
ISO/IEC 27001:2022認定の範囲に合わせて,INNOCOMの活動には以下のものがある。
ABMS,AutoWork,WorkGPT,Fitcomの企業管理自動化システムを提供する。
Vtiger CRMの顧客関係管理ソフトウェアを提供します
ウェブサイトを開発し,テストを行い,VOIPバーチャルシンデレスを提供する。
ソフトウェア,デジタル変換ソリューション,およびその他の情報技術サービスを提供します。
テクノロジーとデジタル変換の分野では,INNOCOMが3度目のISO/IEC 27001認証を達成することは重要な兆しであり,ABMS,WorkGPT,Vtiger CRMおよび他のデジタル変換サービスを含むINNOCOMによって提供される技術ソリューションを選択する際の顧客やパートナー信頼を強めることに貢献しています。
INNOCOMは引き続き 企業と連携し 安全番号を交換する
デジタル変革が拡大する中で 情報セキュリティは企業の安定と持続可能性を決定する重要な要素の一つとなっています
ISO/IEC 27001:2013からISO/IEC27001:2022までの3度目のISO/I EC 27001認証がINNOCOMの達成により,情報セキュリティに関連する技術開発へのコミットメントが確認される。今後,INNOCOMは管理システムを継続的に改善し,サービスの質を向上させ,企業と連携して安全で効率的で持続可能なデジタル変革の旅を行います。
今後,INNOCOMは引き続き管理システムを改善し,製品・サービス品質を向上させ,セキュリティ対策を強化し,ベトナム企業に安全で効率的で持続可能なデジタル変換ソリューションを提供することを目標としています。
今日 1900.068.895 ホットラインで デジタルエコシステムを発見してください