เมื่อวันที่ 19 พฤศจิกายน 2525 INNOCOM ได้รับการรับรอง ISO/IEC 27001 ครั้งที่ 3 ฉบับ ISO/ICE 27001:2022 และยังยืนยันความสามารถในการบริหารและรักษาความปลอดภัยของข้อมูล ซึ่งเป็นจุดสําคัญที่แสดงถึงความพยายามของบริษัท ในการปรับปรุงมาตรฐานรักษาความปลอดภัยข้อมูล การปกป้องข้อมูลลูกค้า และพัฒนาการแก้ไขเทคโนโลยีที่ปลอดภัยและน่าเชื่อถือ
INNOCOM ได้รับการรับรอง ISO/IEC 27001 ครั้งที่ 3
เมื่อวันที่ 19 พฤศจิกายน 2525 บริษัท อินโนคอม เทคโนโลยีและบริหารธุรกิจ (INNOCOM) ได้รับการรับรองระบบจัดการความปลอดภัยข้อมูลตามมาตรฐานนานาชาติ ISO/IEC 27001:2022 จากองค์กร SIS Certifications.
ก่อนหน้านี้ INNOCOM ได้รับการรับรอง ISO/IEC 27001:2013 จํานวน 2 ครั้ง ซึ่งเป็นจุดสําคัญในการสร้างและมาตรฐานระบบบริหารความปลอดภัยข้อมูลตามมาตรฐานนานาชาติ
การได้รับการรับรอง ISO 27001 ครั้งที่ 3 ด้วยฉบับมาตรฐาน ISO/IEC 27001:2022 ยังคงยืนยันความสําคัญของ INNOCOM ต่องานบริหารรักษาความปลอดภัยข้อมูล และแสดงถึงความพยายามในการปรับปรุงระบบบริหารเพื่อตอบสนองกับความต้องการเพิ่มขึ้นในด้านเทคโนโลยีและการแปลงดิจิตอล
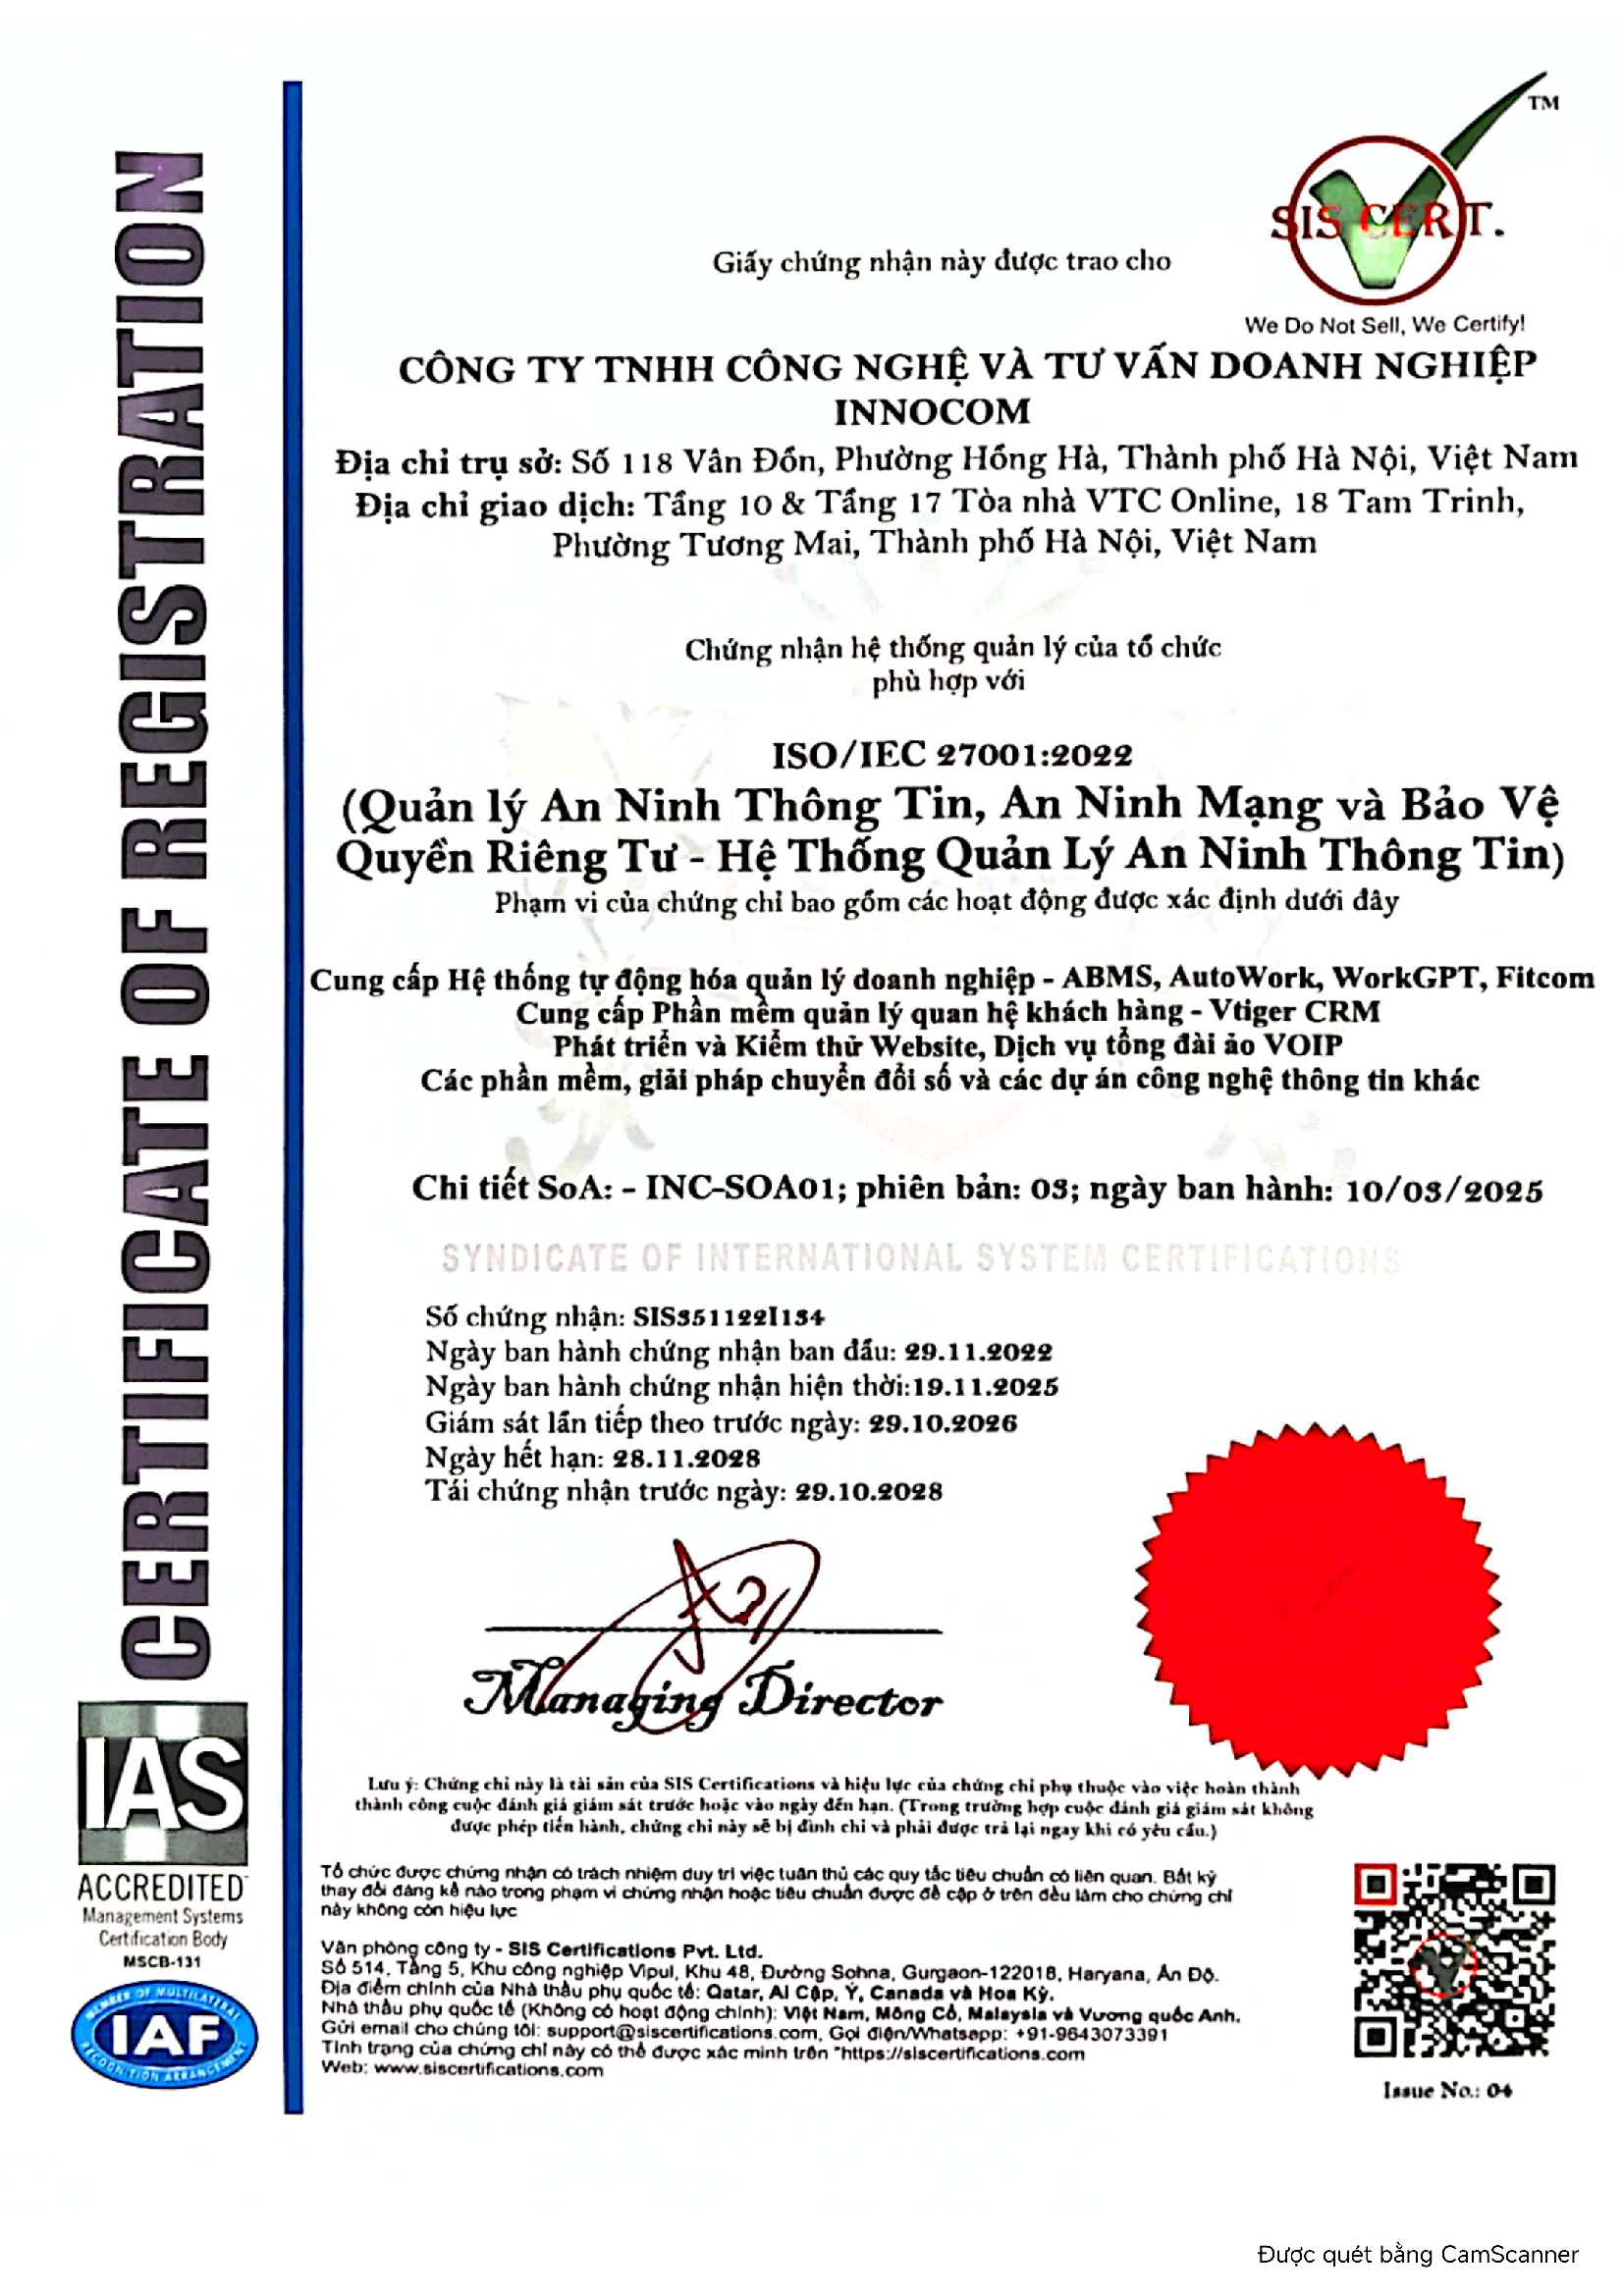
การรับรองระบบบริหารงาน ISO/IEC 27001:2022
การรับรอง ISO/IEC 27001:2022 - มาตรฐานนานาชาติด้านความปลอดภัยของข้อมูล
ISO/IEC 27001:2022 คืออะไร
ISO/IEC 27001:2022 เป็นมาตรฐานนานาชาติเกี่ยวกับระบบการบริหารความมั่นคงของข้อมูล (ISMS) ซึ่งกําหนดความต้องการที่จะช่วยให้องค์กรตั้ง,ดําเนินงาน และปรับปรุงระบบรักษาความปลอดภัยของข้อมูลอย่างต่อเนื่อง
มาตรฐานนี้มุ่งเน้นกับหลักการพื้นฐานสามหลัก คือ ความมั่นคง ความซื่อสัตย์ และความพร้อมของข้อมูล- ฉันรู้แล้ว โดยทําเช่นนั้น บริษัทจะสามารถระบุความเสี่ยงได้อย่างมีประสิทธิภาพ การควบคุมการเข้าถึง และป้องกันข้อมูลจากความเสี่ยงของการเสียความมั่นคงของข้อมูล
เวอร์ชั่น ISO/IEC 27001:2022 ประกาศในเดือนตุลาคม พ.ศ.2022 แทนเวอร์ชั่นของ ISO/ICE 27001:2013 ด้วยการปรับปรุงที่เหมาะสมกว่ากับสิ่งแวดล้อมเทคโนโลยีทันสมัย โดยเฉพาะด้านความมั่นคงทางอินเตอร์เน็ต, คลูดคอมพิวเตอร์ และป้องกันข้อมูล
การรับรอง ISO/IEC 27001:2022 ออกมาจากองค์กรใด
มาตรฐาน ISO/IEC 27001:2022 ได้ถูกผลิตและเผยแพร่โดยองค์กรมาตรฐานนานาชาติสององค์:
ISO (องค์กรนานาชาติเพื่อมาตรฐาน) สมาชิกนานาชาติ
IEC (คณะกรรมการไฟฟ้านานาชาติ) คณะกรรมการช่างไฟฟ้านานาชาติ
ISO และ IEC เป็นองค์กรที่ออกมาตรฐาน ไม่ให้การรับรองต่อธุรกิจโดยตรง การประเมินและมอบหนังสือรับรองจะถูกจัดทําโดยสถาบันรับรองอิสระที่มีความสามารถทางการงาน
สําหรับ INNOCOM การรับรอง ISO/IEC 27001:2022 ได้มอบโดย การรับรอง SIS เมื่อวันที่ 19 พฤศจิกายน 2525 การบันทึกว่าระบบการบริหารความปลอดภัยข้อมูลขององค์กรตอบสนองตามมาตรฐานในระดับที่ได้รับการรับรอง
ธุรกิจต้องตอบสนองอะไรเพื่อรับรอง ISO/IEC 27001:2022?
เพื่อให้ได้รับการรับรอง ISO/IEC 27001:2022 องค์กรจะต้องสร้างและดําเนินงานระบบบริหารความปลอดภัยข้อมูลที่ตอบสนองกับความต้องการของมาตรฐาน และผ่านกระบวนการประเมินจากองค์กรรับรองอิสระ
ข้อตกลงสําคัญ ได้แก่
สร้างระบบบริหารความปลอดภัยของข้อมูล การกําหนดระดับการใช้งาน นโยบายความมั่นคง เป้าหมายและความรับผิดชอบในการจัดการ
การประเมินและจัดการความเสี่ยง การรับรู้ความเสี่ยงที่เกี่ยวข้องกับข้อมูล ระบบ และการดําเนินงานธุรกิจ; การสร้างวิธีควบคุมที่เหมาะสม
การควบคุมการเข้าถึงและป้องกันข้อมูล ก่อตั้งกลไกการแบ่งหุ้น, บริหารบัญชี, ป้องกันข้อมูล และป้องกันการเข้าถึงที่ไม่อนุญาต
ฝึกอบรมความรู้ความปลอดภัย ส่งเสริมความรู้และความรับผิดชอบของบุคลากรในการป้องกันข้อมูล
ติดตามและปรับปรุงต่อเนื่อง ทําการประเมินภายใน การวิจารณ์ของผู้นํา แก้ไขความผิดพลาด และปรับปรุงการบริหารงาน
ธุรกิจต้องพิสูจน์ถึงกระบวนการและมาตรการควบคุมที่ใช้จริง ไม่ใช่แค่สร้างเอกสารหรือนโยบายความมั่นคง
การรับรอง ISO/IEC 27001:2022 มีชื่อเสียงอย่างไรในตลาด
ISO/IEC 27001 เป็นมาตรฐานนานาชาติที่ได้รับการยอมรับอย่างกว้างขวางที่สุดในการบริหารความปลอดภัยของข้อมูล โดยใช้ในหลายประเทศ และในหลายสาขา เช่น เทคโนโลยี การเงิน การผลิตและบริการ
ตามข้อมูล ISO Survey 2022, มีการรับรอง ISO/IEC 27001 มากกว่า 70,000 ประเทศใน 150 ประเทศ ซึ่งแสดงให้เห็นถึงความนิยมและความสามารถในการใช้งานทั่วโลกของมาตรฐานนี้
สําหรับธุรกิจ การรับรอง ISO/IEC 27001 มีมูลค่ามากมาย
ส่งเสริมชื่อเสียงและความไว้วางใจของลูกค้า และพันธมิตร
แสดงความสามารถในการบริหารความเสี่ยงและป้องกันข้อมูลตามมาตรฐานนานาชาติ
พัฒนาความเป็นมืออาชีพในการบริหารและดําเนินงานระบบเทคโนโลยี
สร้างประโยชน์จากการร่วมมือกับองค์กรที่มีความต้องการความมั่นคงข้อมูลสูง
ดูเพิ่มเติม อินโนคอมได้รับการรับรองความมั่นคงของข้อมูลตาม ISO 27001:2013
ยืนยันความสามารถในการรักษาความปลอดภัยในทางการแก้ไขเทคโนโลยีของ INNOCOM
ในฐานะธุรกิจที่ทํางานในด้านเทคโนโลยีและการแปลงดิจิตอล, INNOCOM มุ่งมั่นในการสร้างระบบบริหารความปลอดภัยข้อมูล เพื่อปกป้องข้อมูล ในการพัฒนา การดําเนินงาน และการปฏิบัติงานของคําตอบให้กับลูกค้า.
ตามมาตรการรับรอง ISO/IEC 27001:2022 กิจกรรมของ INNOCOM ได้แก่
ให้บริการระบบอัตโนมัติจัดการธุรกิจ ABMS, AutoWork, WorkGPT และ Fitcom
บริการพนักงานบริหารความสัมพันธ์ Vtiger CRM
การพัฒนา เว็บไซต์ ทดสอบ และให้บริการ VOIP
ให้บริการโปรแกรม การแปลงดิจิตอล และบริการเทคโนโลยีสารสนเทศอื่นๆ
ในด้านเทคโนโลยีและการแปลงดิจิตอล การที่ INNOCOM ได้รับการรับรอง ISO/IEC 27001 ครั้งที่ 3 เป็นจุดสําคัญมาก ที่ช่วยเสริมความเชื่อมั่นของลูกค้าและพันธมิตรในการเลือกทางการแก้ไขเทคโนໂລยีที่ INNO COM ให้บริการ รวมถึง ABMS, WorkGPT, Vtiger CRM และบริการเปลี่ยนดิจิตัลอื่นๆ
อินโนคอมยังคงดําเนินการรับผิดชอบกับบริษัท
ใน bối cảnhการเปลี่ยนแปลงดิจิตอลที่เพิ่มขึ้น ความมั่นคงของข้อมูลได้กลายเป็นปัจจัยสําคัญในการกําหนดความมั่นคงและการพัฒนาที่ยั่งยืนของธุรกิจ
จากฉบับ ISO/IEC 27001:2013 ถึง ISO/ICE 27001:2022 การที่ INNOCOM ได้รับการรับรอง ISO/I EC 27001 ครั้งที่ 3 ยังคงยืนยันความมุ่งมั่นในการพัฒนาเทคโนโลยีที่เกี่ยวข้องกับความปลอดภัยของข้อมูล ในอนาคต อินโนคอมจะพัฒนาระบบบริหารงานได้อย่างต่อเนื่อง เพิ่มคุณภาพการบริการ และร่วมกับธุรกิจในกระบวนการเปลี่ยนตัวเลขอย่างปลอดภัย มีประสิทธิภาพและยั่งยืน
ในอนาคต INNOCOM จะดําเนินการปรับปรุงระบบบริหารงาน และเพิ่มคุณภาพของสินค้าและบริการ และเสริมขยายมาตรการรักษาความปลอดภัย เพื่อเป้าหมายในการนําเสนอคําตอบในการแปลงจํานวนที่ปลอดภัย ประสิทธิภาพและยั่งยืนให้กับธุรกิจในประเทศเวียดนาม
ติดต่อ INNOCOM - โฮตไลน์ 1900.068.895 วันนี้เพื่อค้นพบระบบนิเวศทางเทคโนโลยีดิจิตอลที่ปลอดภัยและหลากหลาย