ในสภาพแวดล้อมอินเทอร์เน็ตที่คาดเดาได้ยาก เว็บไซต์ WordPress ที่ติดมัลแวร์ได้กลายเป็นภัยคุกคามอย่างต่อเนื่องต่อทั้งบุคคลและธุรกิจจำนวนมากที่ดำเนินกิจการออนไลน์ การโจมตีระบบอย่างฉับพลันไม่เพียงแต่ขัดขวางการดำเนินงานทางออนไลน์ทั้งหมดเท่านั้น แต่ยังคุกคามชื่อเสียงของแบรนด์และอันดับ SEO ที่สร้างมาอย่างยากลำบากอีกด้วย ล่าสุด ทีมเทคนิคของ Innocom ได้ดำเนินการจัดการและแก้ไขกรณีการติดมัลแวร์จริงบนเว็บไซต์ WordPress ของลูกค้า
บทความนี้จะวิเคราะห์กรณีศึกษาจริงทั้งหมดจาก Innocom อย่างละเอียด ครอบคลุมตั้งแต่สัญญาณเริ่มต้นที่ลูกค้าพบเจอ ไปจนถึงแนวทางบำรุงรักษาในระยะยาวที่ป้องกันความเสี่ยงจากการติดมัลแวร์ซ้ำได้อย่างสมบูรณ์
สัญญาณของเว็บไซต์ WordPress ที่ติดมัลแวร์
เมื่อไม่นานมานี้ ทีมเทคนิคของ Innocom ได้รับมอบหมายให้ดูแลเว็บไซต์ WordPress แห่งหนึ่งที่ถูกละเมิดอย่างลึกซึ้งโดยแฮกเกอร์ และอยู่ในสภาวะวิกฤต เหตุการณ์ดังกล่าวได้ตัดขาดการดำเนินงานทางออนไลน์ของลูกค้าอย่างสิ้นเชิง
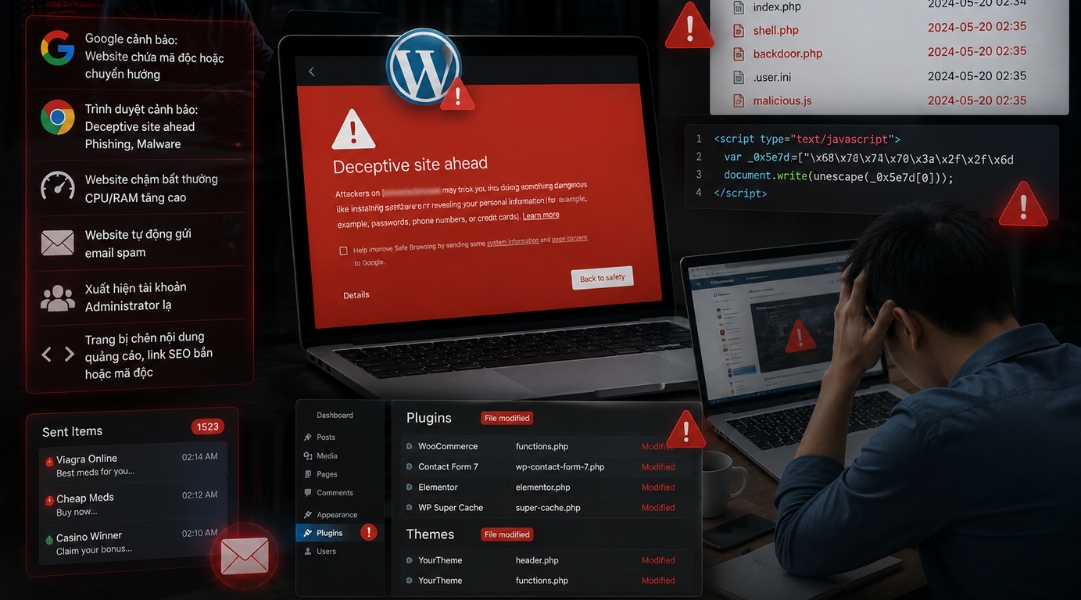
สัญญาณของการถูกละเมิดและผลกระทบที่บันทึกไว้ ณ เวลาที่รับงาน:
Google ออกคำเตือนว่าเว็บไซต์มีมัลแวร์หรือมีการเปลี่ยนเส้นทางไปยังเว็บไซต์ที่ไม่คุ้นเคย
เบราว์เซอร์แสดงคำเตือน เช่น “Deceptive site ahead”, “Phishing” หรือ “Malware”
ประสิทธิภาพเว็บไซต์ช้าผิดปกติ พร้อมการใช้ CPU/RAM สูงบน Hosting หรือ VPS
มีไฟล์แปลกปลอมปรากฏในซอร์สโค้ด โดยเฉพาะภายใน
wp-content/uploads,pluginsและthemesมีบัญชี Administrator ที่ไม่ได้รับอนุญาตหรือไม่คุ้นเคย
เว็บไซต์ส่งอีเมลสแปมโดยอัตโนมัติหรือสร้างปริมาณทราฟฟิกผิดปกติ
บางหน้าถูกแทรกเนื้อหาโฆษณา ลิงก์ SEO ที่สแปม หรือโค้ด JavaScript ที่เป็นอันตราย
ปลั๊กอินหรือธีมถูกแก้ไขโดยไม่ได้รับอนุญาต
ความเสี่ยงที่ธุรกิจเผชิญเมื่อเว็บไซต์ติดมัลแวร์
เมื่อเว็บไซต์ WordPress ติดมัลแวร์ ความเสียหายจะลุกลามไปไกลเกินกว่าการทำงานของระบบที่ผิดปกติ—it ส่งผลกระทบโดยตรงต่อรายได้และชื่อเสียงของธุรกิจ ในกรณีจริงที่ Innocom ดำเนินการ ลูกค้าเพิ่งค้นพบปัญหานี้หลังจากมีผู้ใช้หลายคนรายงานว่าการสั่งซื้อสินค้าไม่สำเร็จและถูกเปลี่ยนเส้นทางไปยังเว็บไซต์ปลอมอย่างต่อเนื่อง
เมื่อตรวจสอบ พบว่าเว็บไซต์กำลังเผชิญกับผลกระทบร้ายแรงหลายประการ:
สูญเสียลูกค้าและรายได้เนื่องจากผู้ใช้ไม่สามารถเข้าถึงเว็บไซต์หรือดำเนินการสั่งซื้อได้
Google ระบุว่าเว็บไซต์ไม่ปลอดภัย ส่งผลให้ชื่อเสียงลดลงและกระทบต่ออันดับ SEO ในทางลบ
Hosting/VPS เสี่ยงต่อการถูกระงับชั่วคราวเพื่อป้องกันไม่ให้มัลแวร์แพร่กระจายไปยังระบบอื่น ทำให้เว็บไซต์หยุดทำงานอย่างสมบูรณ์
ความเสี่ยงต่อการรั่วไหลของข้อมูลและการยึดสิทธิ์ผู้ดูแลระบบเพิ่มขึ้น ทำให้แฮกเกอร์สามารถนำระบบไปใช้ประโยชน์เพิ่มเติมได้
หากไม่ดำเนินการแก้ไขอย่างทันท่วงที เหตุการณ์ด้านความปลอดภัยเล็กน้อยอาจลุกลามเป็นวิกฤตอย่างรวดเร็ว ทำให้ธุรกิจสูญเสียลูกค้า รายได้ เวลา และเงินทองในการกู้คืนเว็บไซต์และสร้างความไว้วางใจของผู้ใช้กลับคืนมา
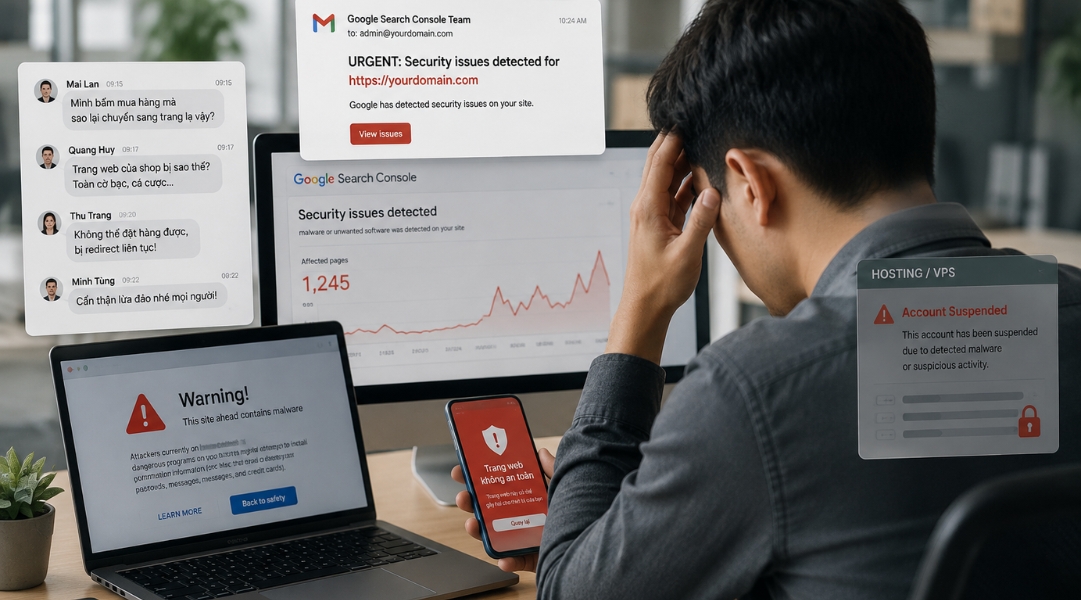
ความเสี่ยงจากการติดมัลแวร์บนเว็บไซต์ WordPress
สาเหตุรากเหง้าของการติดมัลแวร์บน WordPress
จากการตรวจสอบทางเทคนิค Innocom พบว่าสาเหตุหลักเกิดจากปลั๊กอินและธีมหลายรายการที่ไม่ได้รับการอัปเดตมาเป็นเวลานาน ทำให้เกิดช่องโหว่ด้านความปลอดภัยร้ายแรงที่แฮกเกอร์ใช้ประโยชน์
นอกจากนี้ ปัจจัยเสี่ยงที่ผสมผสานกันยังเพิ่มโอกาสในการถูกยึดระบบ:
การใช้ธีม/ปลั๊กอินแบบ nulled: การดาวน์โหลดเวอร์ชันเสียเงินที่ถูกละเมิดลิขสิทธิ์และแจกจ่ายฟรี (ซึ่งมักมาพร้อม backdoor ที่ฝังไว้ล่วงหน้า)
การจัดการรหัสผ่านที่อ่อนแอ: การใช้รหัสผ่าน Admin/FTP ที่เรียบง่ายและถูก brute-force ได้ง่าย
การรั่วไหลจากอุปกรณ์ส่วนตัว: คอมพิวเตอร์ของผู้ดูแลระบบติดไวรัส/มัลแวร์ ส่งผลให้ข้อมูลเข้าสู่ระบบรั่วไหล
Hosting ขาดชั้นป้องกัน: เซิร์ฟเวอร์ขาดการตั้งค่า Web Application Firewall (WAF) และสิทธิ์ไฟล์ที่ปรับให้เหมาะสม
ความต้องการเร่งด่วนของลูกค้า
เมื่อเผชิญกับความเสียหายร้ายแรงต่อชื่อเสียงแบรนด์ ลูกค้าได้เสนอปัญหาที่ต้องแก้ไขพร้อมข้อกำหนดสำคัญ 4 ประการ:
กู้คืนอย่างรวดเร็ว: ฟื้นฟูการทำงานของเว็บไซต์ให้เป็นปกติในเวลาที่สั้นที่สุดเท่าที่จะเป็นไปได้ เพื่อลดความสูญเสียทางธุรกิจ
ทำความสะอาดอย่างทั่วถึง: กวาดล้าง backdoor, hidden shells และไฟล์ขยะที่ฝังลึกอยู่ในซอร์สโค้ดและฐานข้อมูลให้หมดสิ้น
รักษาข้อมูล 100%: รักษาข้อมูลเดิมให้ครบถ้วนสมบูรณ์ รวมถึงรายการสินค้า โพสต์ และประวัติการสั่งซื้อ
การลบคำเตือนและการกู้คืน SEO: ยกเลิก: ยกเลิกธงแดงจาก Google Safe Browsing ล้างหน้าดัชนีสแปมภาษาญี่ปุ่น และวางกลยุทธ์ป้องกันการติดเชื้อซ้ำ
โซลูชันการกำจัดมัลแวร์ WordPress ของ Innocom
เพื่อแก้ไขปัญหา มัลแวร์โดยไม่ส่งผลกระทบต่อโครงสร้างข้อมูลเดิม Innocom ได้ใช้กระบวนการกำจัดมาตรฐานที่ผสมผสานการทำความสะอาดด้วยมือกับการแทนที่โค้ดซอร์สหลัก กระบวนการประกอบด้วย 8 ขั้นตอน:
แยกเว็บไซต์: หยุดการรับส่งข้อมูลและแยกเว็บไซต์ไปยังสภาพแวดล้อม Staging/Offline เพื่อป้องกันไม่ให้มัลแวร์แพร่กระจายต่อไป
สำรองข้อมูล: ดาวน์โหลดโค้ดซอร์สทั้งหมดและฐานข้อมูลไปยังเครื่องท้องถิ่นเพื่อทดสอบและทำความสะอาด
แทนที่โค้ดหลักของ WordPress: แทนที่ไฟล์หลักด้วยโค้ดซอร์สที่สะอาดจาก WordPress.org และลบไฟล์ PHP/JS ที่เป็นอันตรายออกจาก Themes/Plugins ด้วยตนเอง
ตรวจสอบและแทนที่ปลั๊กอิน/ธีมและบัญชีผู้ใช้: ตรวจสอบบัญชี Admin, FTP, SSH และฐานข้อมูลทั้งหมดเพื่อกำจัดบัญชีปลอมที่ผู้โจมตีสร้างขึ้น
อัปเดต WordPress, ปลั๊กอิน และธีม: อัปเกรด Core, Themes และ Plugins เป็นเวอร์ชันล่าสุดที่ปลอดภัยเพื่อปิดช่องโหว่ด้านความปลอดภัยอย่างถาวร
รีเซ็ตรหัสผ่านที่เกี่ยวข้องทั้งหมด: สร้างรหัสผ่านความปลอดภัยสูงใหม่ในทุกชั้นการเข้าถึง (WordPress Admin, Database User, FTP/SSH, Hosting Control Panel)
กำหนดค่าความปลอดภัยขั้นสูง: จัดการ WAF/Firewall, กำหนดค่าสิทธิ์ไฟล์ (CHMOD), ปิดการแก้ไขไฟล์โดยตรง และใช้การป้องกันการโจมตีแบบ Brute-force
การตรวจสอบหลังการกำจัด: ตรวจสอบกิจกรรมของระบบอย่างต่อเนื่องเพื่อให้มั่นใจว่าระบบทำงานได้อย่างมั่นคงและป้องกันการติดเชื้อซ้ำทันที
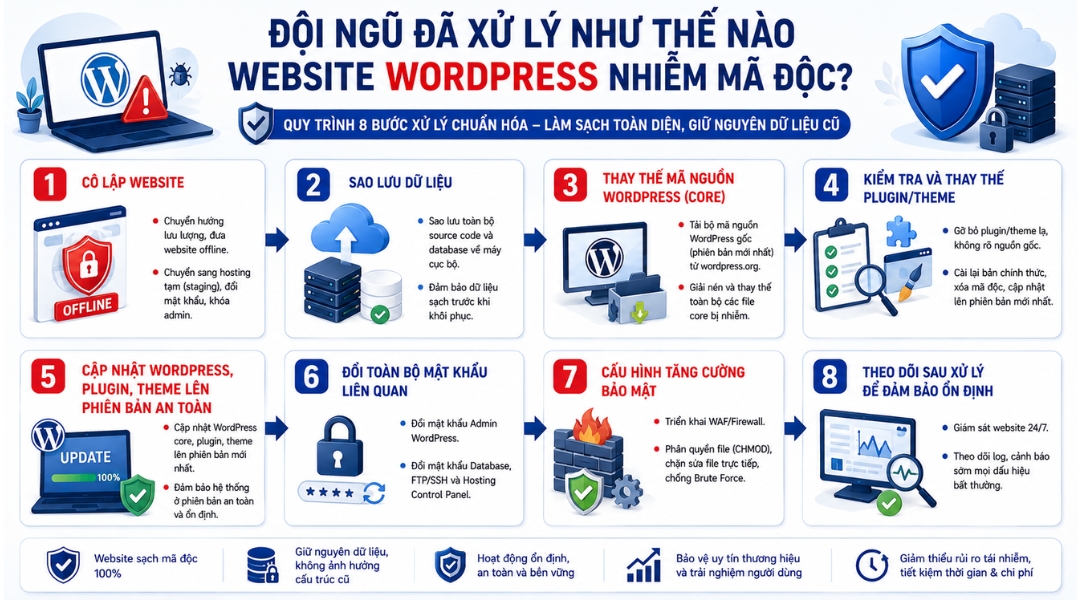
กระบวนการกำจัดมัลแวร์ WordPress ของ Innocom
ผลการยอมรับ
กระบวนการกำจัดทั้งหมดของ Innocom ดำเนินการอย่างต่อเนื่องเป็นเวลาประมาณ 2 วันทำการ (48 ชั่วโมง) เว็บไซต์ได้รับการกู้คืนอย่างสมบูรณ์ ไม่พบสัญญาณของมัลแวร์ WordPress ที่เหลืออยู่ และกลับสู่การดำเนินงานที่มั่นคง การทดสอบยืนยันขั้นสุดท้ายยืนยันว่า: ไม่มีการเปลี่ยนเส้นทางหน้าแรกที่ผิดปกติ ไม่พบโค้ดส่วนที่เหลือที่ผิดปกติ และคำเตือนจาก Google Safe Browsing ถูกลบออก ทีมงานเทคนิคส่งมอบเว็บไซต์พร้อมรายงานการกำจัดเหตุการณ์อย่างละเอียดให้ลูกค้า
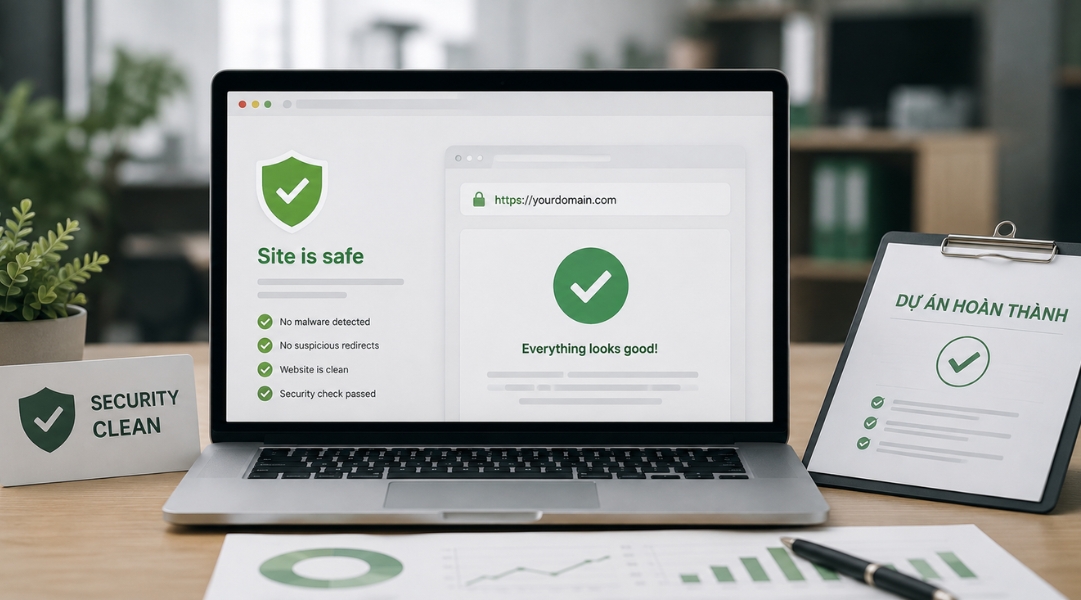
ผลการยอมรับ
แผนบำรุงรักษาระยะยาวเพื่อป้องกันการกลับมาของมัลแวร์ WordPress
การแก้ไขเหตุการณ์เป็นเพียงการบรรเทาอาการเท่านั้น เพื่อปกป้องเว็บไซต์อย่างยั่งยืน Innocom ได้พัฒนาและส่งมอบเวิร์กโฟลว์การบำรุงรักษาระยะยาวที่อิงจากเสาหลักด้านความปลอดภัย 4 ประการ:
การอัปเดตเป็นระยะ: อัตโนมัติการอัปเดต Core WordPress, Theme และ Plugin เพื่อปิดช่องโหว่ Zero-day ทันทีที่มีการเปิดเผย
การควบคุมการเข้าถึงอย่างเข้มงวด: บังคับใช้รหัสผ่านที่ซับซ้อน มาตรฐานเวิร์กโฟลว์สิทธิ์ และเปิดใช้งานการยืนยันตัวตนสองปัจจัย (2FA) สำหรับบัญชี Admin ทั้งหมด
สิทธิ์ไฟล์ที่มาตรฐาน: บังคับใช้สิทธิ์ไฟล์ระบบที่เข้มงวดและปิดการแก้ไขไฟล์โดยตรงจากแดชบอร์ดผู้ดูแลระบบเพื่อป้องกันไม่ให้แฮกเกอร์แทรกโค้ดหากข้อมูลรับรองบัญชีรั่วไหล
การสำรองข้อมูลอัตโนมัติที่เป็นอิสระ: ตั้งค่าตารางการสำรองข้อมูลรายวันที่จัดเก็บในคลาวด์สโตเรจที่เป็นอิสระ เพื่อให้มั่นใจถึงความสามารถในการกู้คืนภัยพิบัติทันทีหากเกิดปัญหา
เว็บไซต์ WordPress ที่ติดมัลแวร์ไม่ใช่เพียงปัญหาทางเทคนิคเท่านั้น แต่ยังเป็นบทเรียนสำคัญในการกำกับดูแลและความตระหนักด้านความปลอดภัยของข้อมูลสำหรับธุรกิจออนไลน์ การวางแผนป้องกันอย่างกระตือรือร้นและการอัปเดตเป็นประจำจะช่วยประหยัดต้นทุนที่สำคัญ ปกป้องเอกลักษณ์ของแบรนด์ และมั่นใจว่าการดำเนินงานของเว็บไซต์จะไม่หยุดชะงัก
หากระบบของคุณแสดงสัญญาณที่น่าสงสัยของการติดเชื้อมัลแวร์ WordPress กรุณาติดต่อ Innocom ทันทีเพื่อประเมินที่ปรึกษา และแก้ไขปัญหาอย่างสมบูรณ์ตั้งแต่เริ่มต้น!