2025年11月19日,INNOCOM获得了第三次ISO/IEC 27001认证,第22022版的ISO/ICE 27001:2022版本,进一步确认了信息管理能力和安全性。这是一个重要标志,表明企业努力提高信息安全标准,保护客户数据和开发可靠的技术解决方案。
印诺科姆第三次获得ISO/IEC 27001认证
2025年11月19日,INNOCOM公司继续获得信息安全管理系统认证根据国际标准ISO/IEC 27001:2022由SIS认证机构。
此前,INNOCOM已经获得了两次ISO/IEC 27001:2013认证,标志着在建立和标准化信息安全管理系统的重要进展。
第三次获得ISO 27001认证,IEC 27001:2022版本的标准,继续重申INNOCOM对信息安全管理工作的重视,同时也表现出努力改进管理系统以满足技术和数字转换领域不断增长的需求。
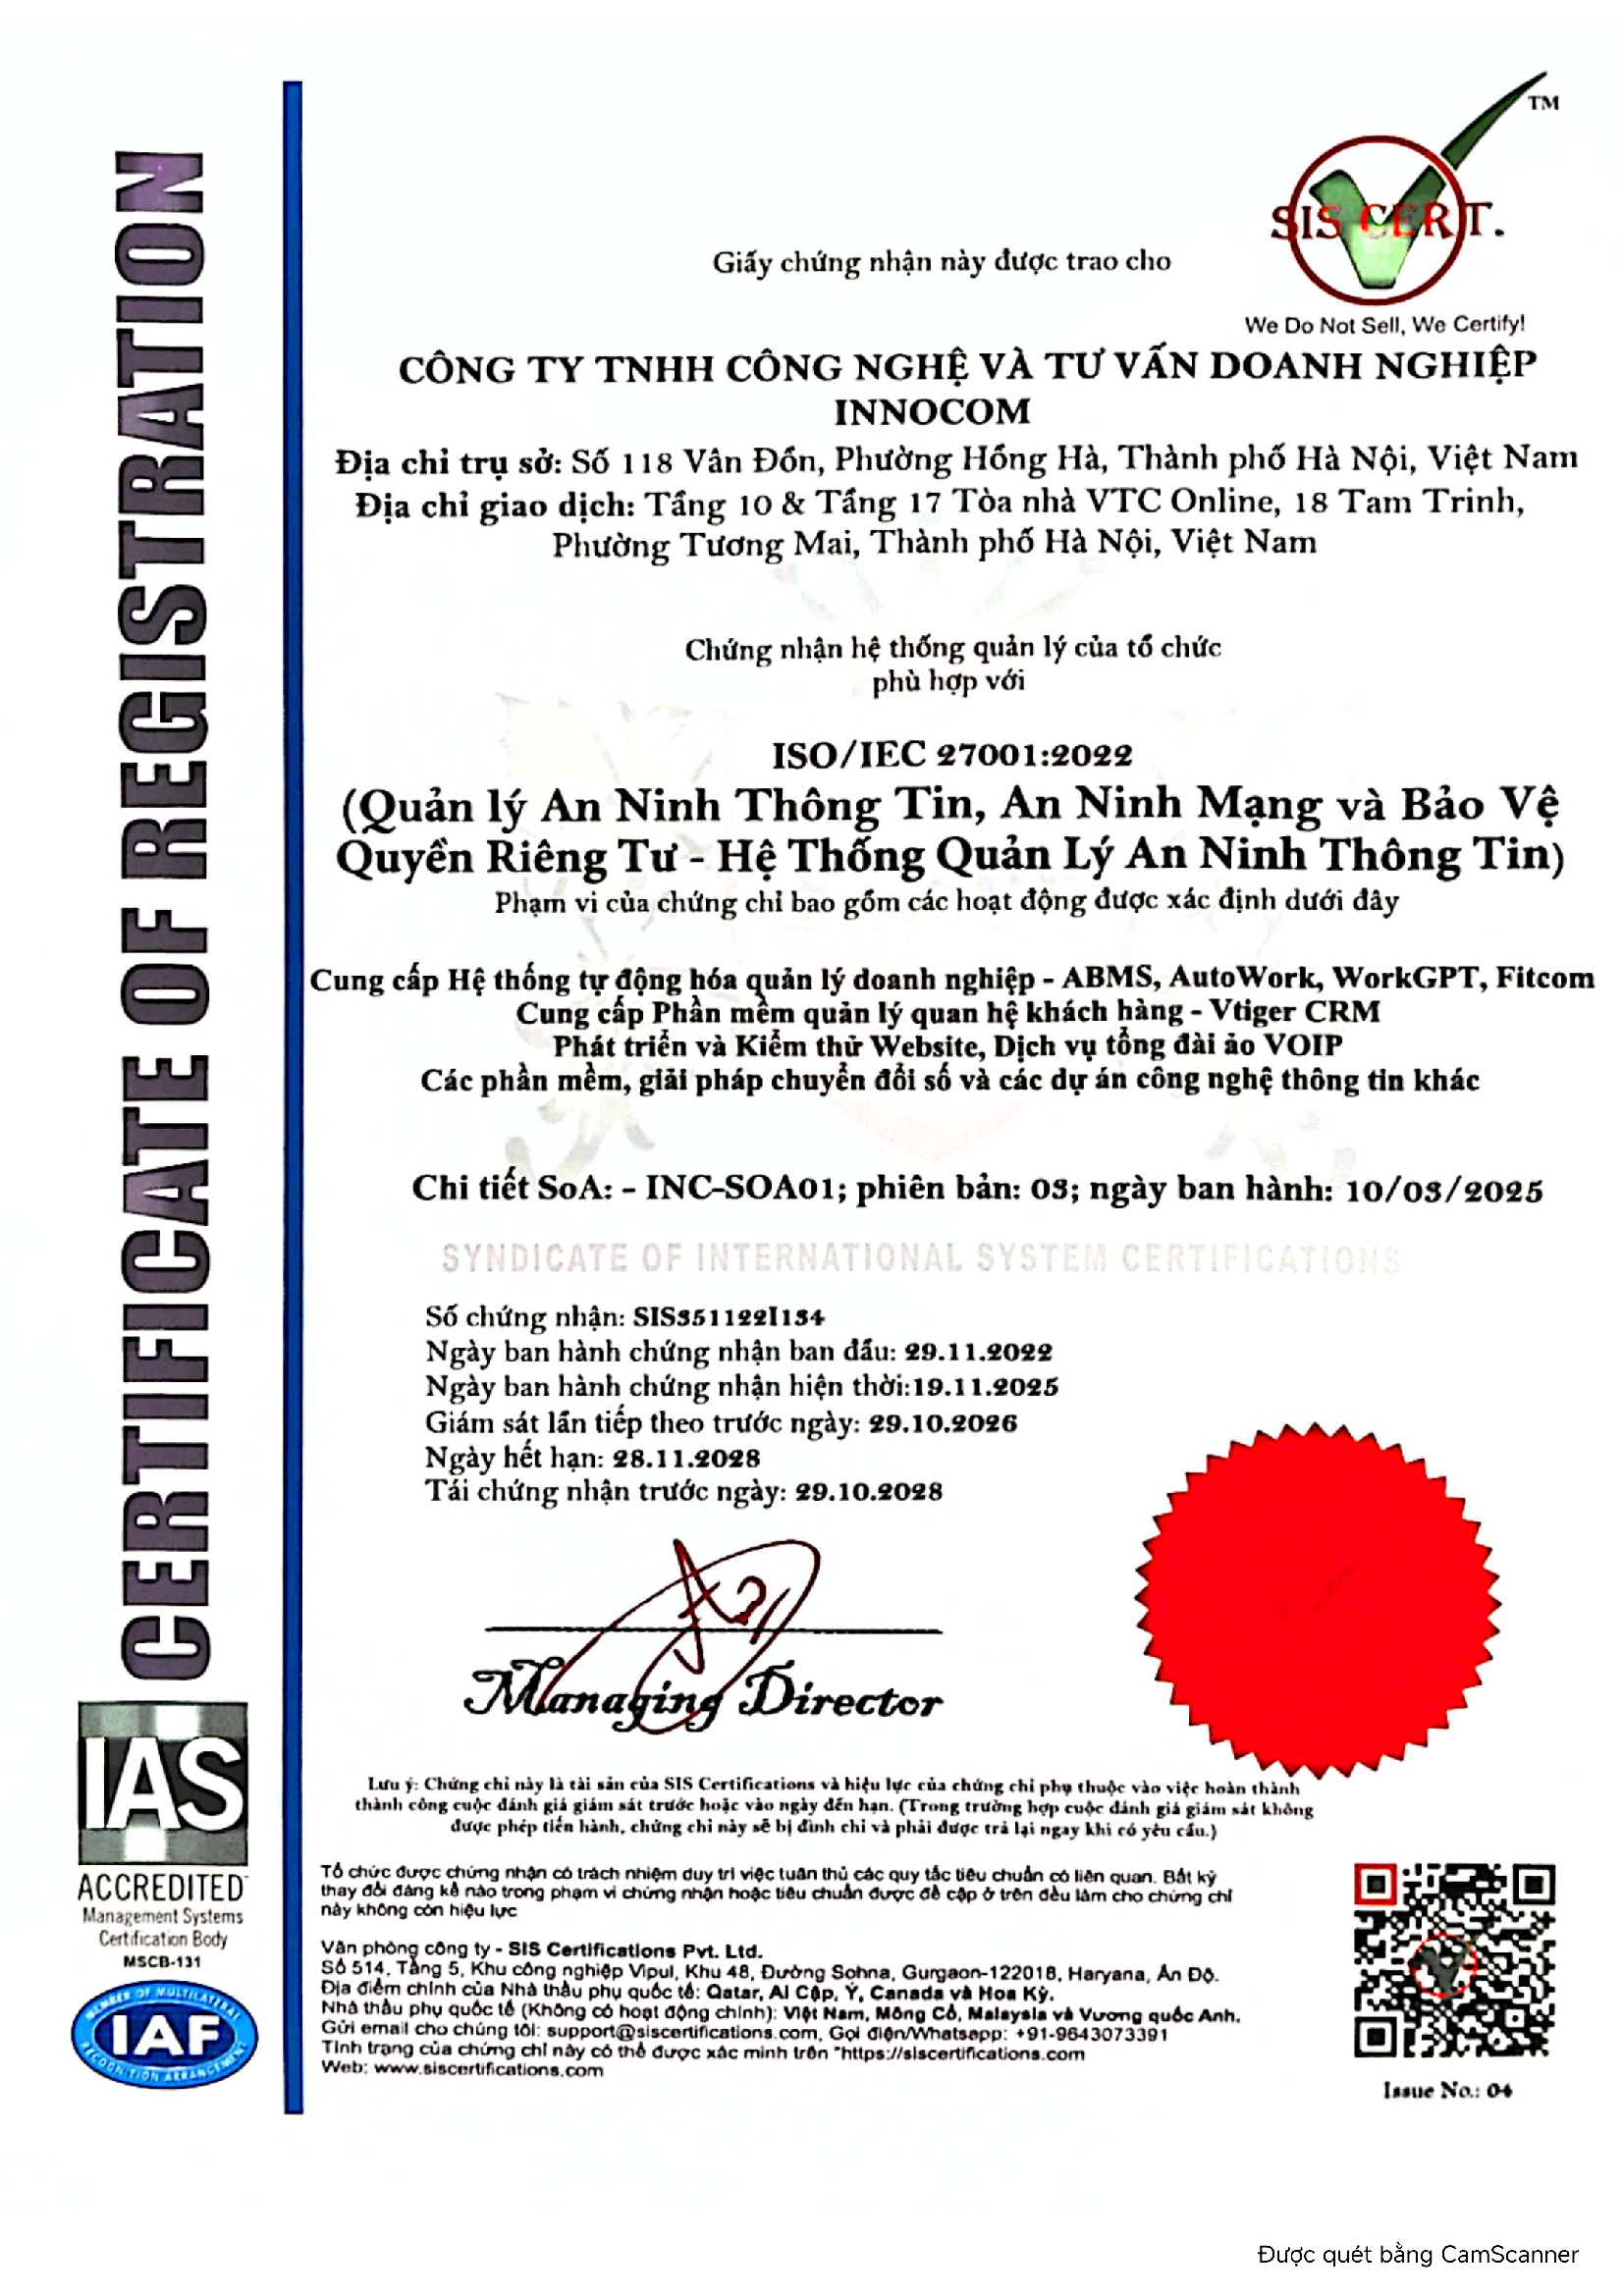
管理系统认证ISO/IEC 27001:2022
国际信息安全标准的ISO/IEC 27001:2022认证
什么是ISO/IEC 27001:2022?
标准的要求: 是国际信息安全管理系统 (ISMS) 标准,规定的要求帮助组织建立,运营和不断改进信息安全体系。
这一标准集中在三个核心原则上: 信息的安全性,完整性和可用性现在,我们要做什么?通过此,企业可以积极识别风险,控制访问权限,并保护数据免受信息失败的风险。
ISO/IEC 27001:2022 版本于2022年10月发布,以更适合现代技术环境的更新取代ISO/IEC27001:2013 版本,特别是在网络安全,云计算和数据保护领域。
ISO/IEC 27001:2022 认证由哪个机构颁发?
ISO/IEC 27001:2022 标准是由两家国际标准化机构构建和发布的:
国际标准化组织 (ISO): 国际标准化组织。
国际电气技术委员会 (IEC): 国际电气工程委员会。
ISO和IEC是标准颁发机构,不直接向企业提供认证。认证评估和授予由具有专业能力的独立认证机构进行。
对于INNOCOM,ISO/IEC 27001:2022认证由 证书 截至2025年11月19日,记录了企业信息安全管理系统在认证范围内符合标准的要求。
企业需要满足哪些要求才能获得ISO/IEC 27001:2022认证?
为了获得ISO/IEC 27001:2022认证,企业必须建立和运营一个符合标准要求的信息安全管理系统,同时经历独立认证机构的评估过程。
重要要求包括:
建立一个信息安全管理系统: 确定应用范围,安全政策,管理目标和责任。
评估和处理风险: 识别与数据,系统和业务运营相关的风险;制定适当的控制方法。
控制访问和保护数据: 建立分权机制,管理账户,保护信息和防止非法访问。
安全意识培训: 提高员工对信息保护的认识和责任。
持续监督和改进: 进行内部评估,领导审查,纠正缺陷和改善管理效率。
企业需要证明实际实施的控制程序和措施,而不仅仅是建立文件或安全政策。
在市场上,ISO/IEC 27001:2022认证有什么声誉?
ISO/IEC 27001是信息安全管理最广泛地公认的国际标准之一,在许多国家和技术,金融,生产和服务等领域都应用。
根据2022年ISO Survey数据,超过70,000个ISO/IEC 27001认证已在150个国家获得认可,表明该标准的普及程度和广泛应用可能性全球。
对于企业来说,获得ISO/IEC 27001认证带来了许多价值:
增强客户的信任,合作伙伴的信誉。
具备国际标准的风险管理和信息保护能力。
提高技术系统管理和运营的专业性。
与高要求的信息安全机构合作,创造优势。
查看更多 无诺康获得了ISO 27001:2013信息安全性认证
在INNOCOM的技术解决方案中的安全能力
作为技术和数字化转换业务的企业,INNOCOM始终注重建立信息安全管理系统,以保护数据在开发,实施和运营客户解决方案过程中。
根据ISO/IEC 27001:2022认证范围,INNOCOM的活动包括:
提供ABMS,AutoWork,WorkGPT和Fitcom的企业管理自动化系统。
提供Vtiger CRM客户关系管理软件。
开发,测试网站和提供VOIP虚拟广场服务。
提供软件,数字化转换解决方案和其他信息技术服务。
在技术和数字化转换领域,INNOCOM第三次获得ISO/IEC 27001认证是一个重要标志,有助于增强客户和合作伙伴的信心在选择INNOCOM提供的技术解决方案时,包括ABMS,WorkGPT,Vtiger CRM和其他数字化转型服务。
印诺com继续承诺与企业合作,
随着数字化转型的不断发展,信息安全已成为决定企业稳定和可持续发展的重要因素之一。
从ISO/IEC 27001:2013版到ISO/ICE 27001:2022版本,INNOCOM第三次获得ISO/IIC 27001认证继续确认了与信息安全相关的技术发展承诺。未来,INNOCOM将不断改进管理体系,提高服务质量,并与企业一起在数字转型的安全,有效和可持续过程中。
未来,INNOCOM将继续改进管理体系,提高产品,服务质量和加强安全措施,以实现为越南企业提供安全,有效和可持续的数字转换解决方案。
今天联系INNOCOM - 1900.068.895电话号码来探索安全和多样化的数字技术生态系统!