予測不可能なインターネット環境において、マルウェアに感染したWordPressサイトは、オンラインで活動する多くの個人や企業にとって恒常的な脅威となっています。突然のシステム攻撃は、オンライン業務の全体的な中断を引き起こすだけでなく、ブランドの信頼性や長年の努力で築き上げたSEOランキングにも深刻な影響を及ぼします。最近、INNOCOMの技術チームは、あるクライアントのWordPressサイトにおける実際のマルウェア感染事例を直接対応し、解決しました。
本記事では、INNOCOMによる実際の事例を詳細に分析し、クライアントが最初に遭遇した兆候から、再感染のリスクを完全に防止する長期的なメンテナンスソリューションまで、包括的に解説します。マルウェアに感染したWordPressサイトの兆候
最近、INNOCOMの技術チームは、ハッカーによって深く侵害され、深刻な警報状態にあったWordPressサイトの対応を引き受けました。このインシデントにより、クライアントのオンライン業務は完全に遮断されました。
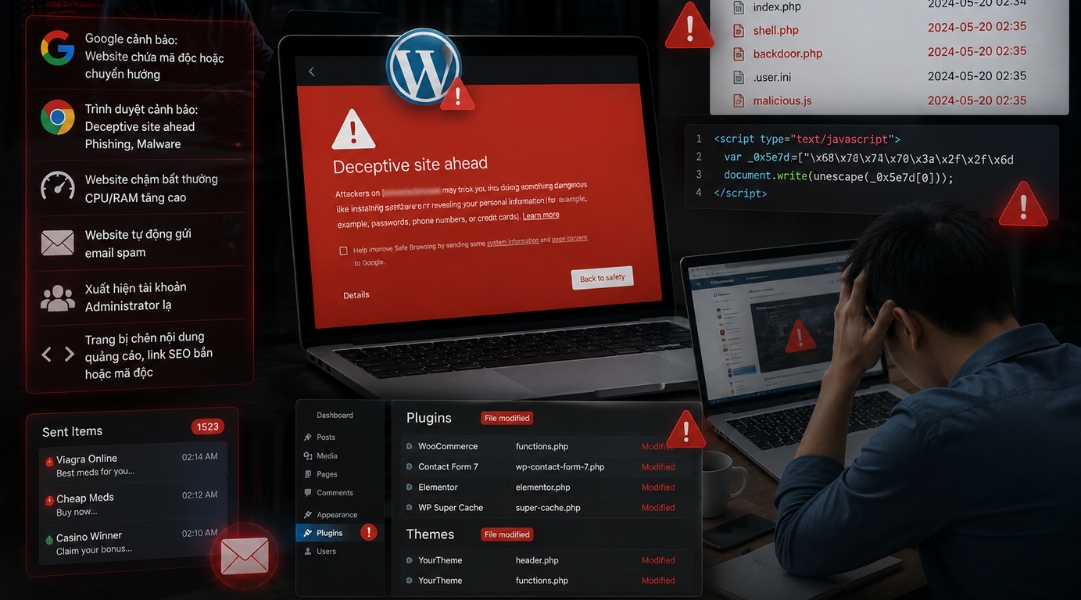
受託時に記録された侵害の兆候と結果は以下の通りです:
Googleから、サイトがマルウェアを含むか、見知らぬサイトへリダイレクトされるという警告が発行された。
ブラウザに「詐欺サイトへのアクセス」「フィッシング」「マルウェア」などの警告が表示された。
サイトのパフォーマンスが異常に低下し、ホスティングまたはVPS上でCPU/RAM使用率が上昇した。
ソースコード内に、特に
wp-content/uploads、plugins、themesディレクトリ内に奇妙なファイルが出現した。権限のない、または見覚えのない管理者アカウントが存在した。
サイトが自動的にスパムメールを送信したり、異常なトラフィック量を生成したりしていた。
特定のページに広告コンテンツ、スパム的なSEOリンク、または悪意のあるJavaScriptコードが注入されていた。
プラグインやテーマが不正に改変されていた。
サイトがマルウェアに感染した場合、企業が直面するリスク
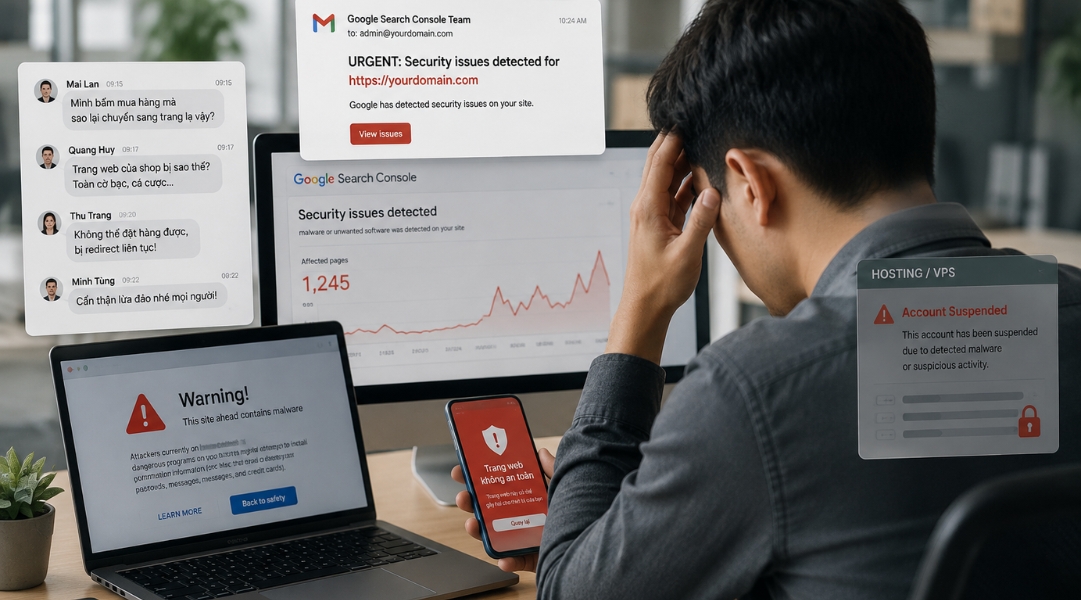
WordPressサイトがマルウェアに感染すると、その被害はシステムの異常動作にとどまらず、企業の収益や評判に直接的な影響を及ぼします。INNOCOMが対応した実際の事例では、クライアントは複数のユーザーから注文ができず、偽のサイトへ連続してリダイレクトされるという報告を受けた後で初めて問題に気づきました。
調査の結果、サイトは以下の深刻な結果に直面していました:
ユーザーがサイトにアクセスできず、注文を完了できないため、顧客と収益の損失が発生した。
Googleによりサイトが安全でないとしてマークされ、評判が損なわれ、SEOランキングに悪影響を及ぼした。
マルウェアが他のシステムに拡散するのを防ぐため、ホスティング/VPSが一時的に停止されるリスクがあり、サイトが完全にダウンした。
データ漏洩や管理者権限の乗っ取りのリスクが増大し、ハッカーがシステムをさらに悪用する可能性が生じた。
迅速に対処されない場合、軽微なセキュリティインシデントはすぐに危機へとエスカレートし、サイト復旧とユーザー信頼の再構築に顧客、収益、時間、そして費用を多大に費やすこととなります。
WordPressサイトのマルウェア感染によるリスク
WordPressマルウェア感染の根本原因
技術監査を通じて、INNOCOMは、主な原因が長期間アップデートされていない複数のプラグインやテーマに起因し、ハッカーに悪用される深刻なセキュリティ脆弱性を生んでいたと特定しました。
さらに、以下のリスク要因の組み合わせにより、システム乗っ取りの可能性が高まっていました:
ナulled(無効化)テーマ/プラグインの使用:無料で共有されている海賊版の有料バージョンをダウンロードすること(これらはバックドアが組み込まれていることが多い)。
脆弱なパスワード管理:ブルートフォース攻撃に簡単に破られる可能性のある、単純なAdmin/FTPパスワードを使用すること。
個人デバイスからの漏洩:管理者のコンピュータがウイルス/マルウェアに感染し、認証情報の漏洩につながる場合。
防御レイヤーが不足したホスティング:Webアプリケーションファイアウォール(WAF)の設定や、最適化されたファイル権限が不足しているサーバー。
クライアントの緊急要件
ブランドの信頼性が深刻に損なわれた状況の中、クライアントは以下の4つの最重要要件を伴う解決策を求めました:
迅速な復旧:ビジネス損失を最小限に抑えるため、可能な限り最短時間でサイトの通常稼働を回復すること。
徹底的なクリーニング:ソースコードやデータベースの奥深くに埋め込まれたすべてのバックドア、隠しシェル、不要ファイルを完全に除去すること。
データの100%保全:商品リスト、投稿、注文履歴を含む元のデータを完全に保持すること。
警告の解除とSEOの回復: Google Safe Browsingからのレッドフラグを解除し、スパムによる日本語のインデキストロップインデックスページを削除し、再感染防止策を確立します。
InnocomのWordPressマルウェア除去ソリューション
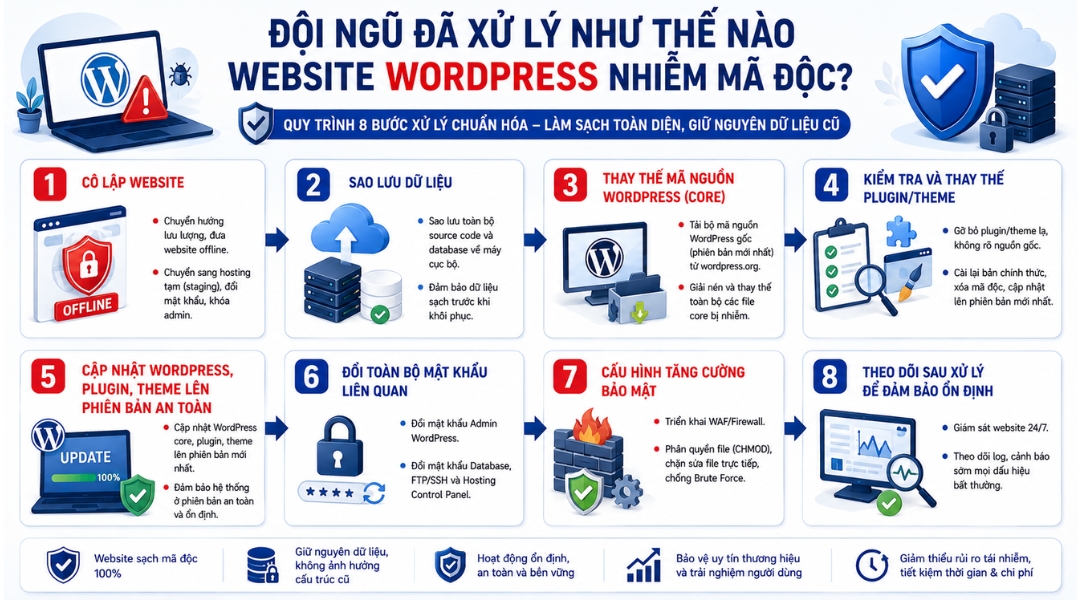
既存のデータ構造に影響を与えずにマルウェアの問題を解決するため、Innocomは手動でのクリーンアップとコアソースコードの置換を組み合わせた標準的な除去プロセスを適用しました。このプロセスは8つのステップで構成されています:
ウェブサイトの隔離: トラフィックを一時停止し、サイトをStaging/オフライン環境に隔離して、マルウェアのさらなる拡散を防ぎます。
データのバックアップ: テストとクリーンアップのために、完全なソースコードとデータベースをローカルマシンにダウンロードします。
WordPressコアコードの置換: WordPress.orgからのクリーンなソースコードでコアファイルを置換し、Themes/Pluginsから悪意のあるPHP/JSファイルを手動で削除します。
プラグイン/テーマおよびユーザーアカウントの監査と置換: 攻撃者によって作成された偽のアカウントを削除するため、すべてのAdmin、FTP、SSH、およびDatabaseアカウントを監査します。
WordPress、プラグイン、テーマの更新: セキュリティ脆弱性を恒久的にパッチ適用するため、Core、Themes、Pluginsを最新の安全なバージョンにアップグレードします。
関連するすべてのパスワードのリセット: すべてのアクセス層(WordPress Admin、Database User、FTP/SSH、ホスティングコントロールパネル)で高セキュリティのパスワードを再生成します。
強化されたセキュリティ設定: WAF/ファイアウォールをデプロイし、ファイル権限(CHMOD)を設定し、直接ファイル編集を無効にし、ブルートフォース攻撃対策を実装します。
除去後の監視: 安定した運用を確保し、即座の再感染を防ぐために、システムアクティビティを継続的に監視します。
InnocomのWordPressマルウェア除去プロセス
検収結果
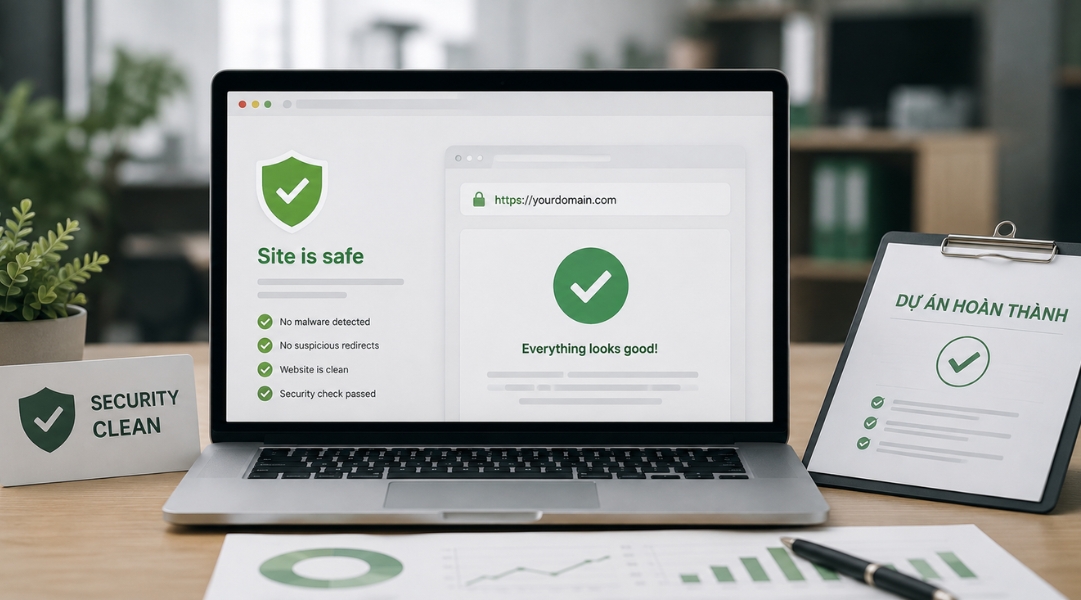
Innocomの全除去プロセスは、約2営業日(48時間)にわたり継続的に実施されました。ウェブサイトは完全に復元され、WordPressマルウェアの残存兆候は見られず、安定した運用に戻りました。最終的な検証テストにより、奇妙なホームページリダイレクトがないこと、異常なコードスニペットが残っていないこと、Google Safe Browsingの警告が解除されたことが確認されました。技術スタッフは、詳細なインシデント除去レポートとともに、クライアントへウェブサイトを引き渡しました。
検収結果
WordPressマルウェア再発防止のための長期メンテナンス計画
インシデントの修正は、症状への対処に過ぎません。ウェブサイトを持続的に保護するために、Innocomは4つのセキュリティの柱に基づいた長期メンテナンスワークフローを開発し、引き渡しました:
定期的な更新: Core WordPress、Theme、Pluginの更新を自動化し、ゼロデイ脆弱性が公開された直後にパッチを適用します。
厳格なアクセス制御: 複雑なパスワードを強制し、権限ワークフローを標準化し、すべてのAdminアカウントで二要素認証(2FA)を有効にします。
標準化されたファイル権限: 厳格なシステムファイル権限を強制し、管理ダッシュボードからの直接ファイル編集を無効にすることで、アカウント認証情報が漏洩した場合でもハッカーによるコード注入を防ぎます。
自動化された独立バックアップ: 独立したクラウドストレージに保存される毎日バックアップスケジュールを設定し、問題が発生した場合の即時災害復旧能力を確保します。
マルウェアに感染したWordPressウェブサイトは、単なる技術的な問題ではなく、オンラインビジネスにとってガバナンスと情報セキュリティ意識における重大な教訓でもあります。予防計画を主体的に構築し、定期的な更新を維持することで、大幅なコスト削減、ブランドアイデンティティの保護、そしてウェブサイトの中断のない運用を確保できます。
システムにWordPressマルウェア感染の疑わしい兆候が見られる場合は、評価、相談、そして最初から完全な問題解決のために、すぐにInnocomまでご連絡ください!