在不可预测的互联网环境中,感染恶意软件的 WordPress 网站已成为众多在线个人和企业面临的持续威胁。突如其来的系统攻击不仅会中断所有线上业务运营,还会严重损害品牌声誉和来之不易的 SEO 排名。近期,Innocom 技术团队直接处理并解决了一起客户 WordPress 网站感染恶意软件的真实案例。
本文将详细剖析 Innocom 的这一真实案例研究,涵盖从客户最初遇到的迹象,到能够彻底防止再次感染风险的长期维护方案。
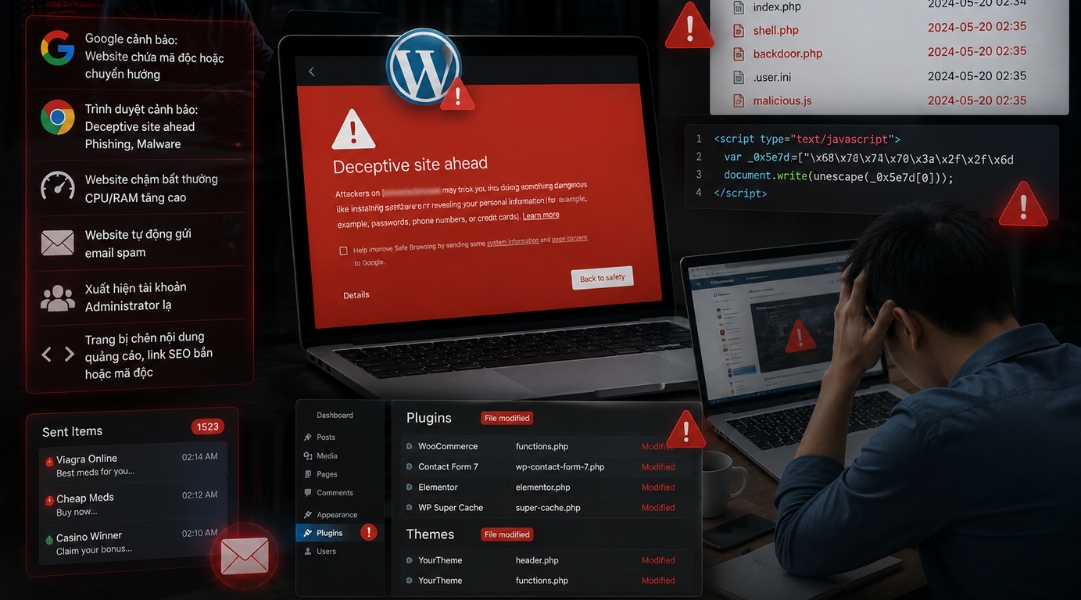
WordPress 网站感染恶意软件的迹象
近期,Innocom 技术团队接手了一个被黑客深度入侵、处于严重警报状态的 WordPress 网站。此次事件完全切断了客户的线上业务运营。
接收时记录的入侵迹象及后果如下:
Google 发出警告,称该网站包含恶意软件或重定向至陌生网站。
浏览器显示“前方存在欺骗性网站”、“钓鱼网站”或“恶意软件”等警告。
网站性能异常缓慢,Hosting 或 VPS 上的 CPU/RAM 使用率极高。
源代码中出现陌生文件,尤其是在
wp-content/uploads、plugins和themes目录中。存在未经授权或陌生的管理员账户。
网站自动发送垃圾邮件或产生异常流量。
某些页面被注入广告内容、垃圾 SEO 链接或恶意 JavaScript 代码。
插件或主题被未经授权修改。
网站感染恶意软件时企业面临的风险
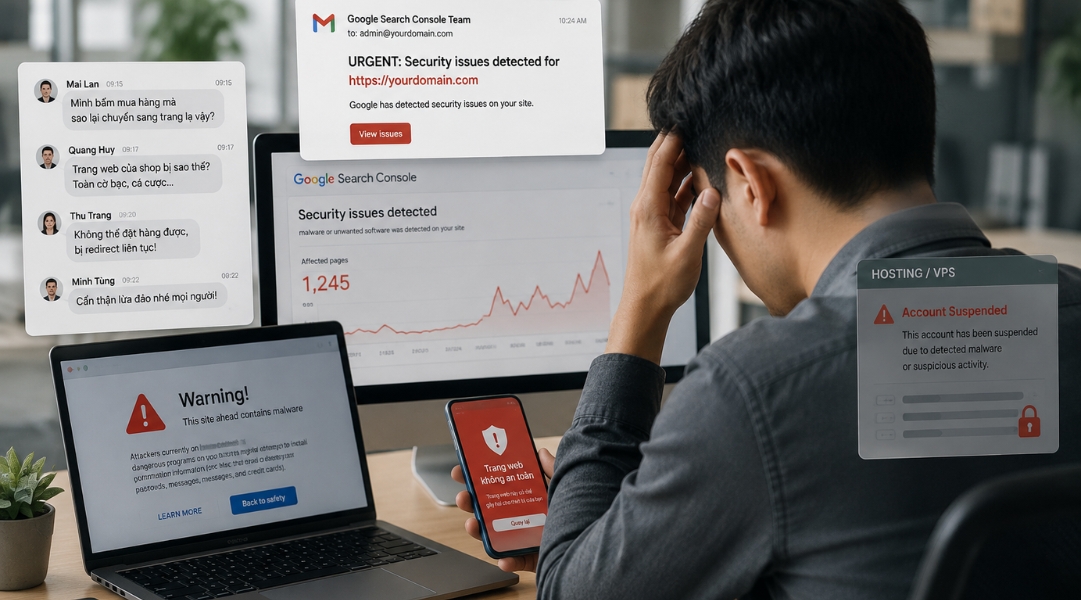
当 WordPress 网站感染恶意软件时,损害远不止系统运行异常——它直接影响业务营收和声誉。在 Innocom 处理的这一真实案例中,客户是在多名用户报告无法下单并持续被重定向至虚假网站后,才发现问题所在。
经检查,该网站正面临一系列严重后果:
由于用户无法访问网站或完成订单,导致客户流失和营收损失。
Google 将该网站标记为不安全,损害声誉并对 SEO 排名产生负面影响。
为防止恶意软件扩散至其他系统,Hosting/VPS 面临被临时暂停的风险,导致网站完全关闭。
数据泄露和管理权限被接管的风险增加,使黑客能够进一步利用系统。
如果未能及时处理,轻微的安全事件可能迅速升级为危机,迫使企业付出客户、营收、时间和金钱来恢复网站并重建用户信任。
WordPress 网站感染恶意软件的风险
WordPress 恶意软件感染的根本原因
通过技术审计,Innocom 确定主要根源在于多个插件和主题长期未更新,从而产生严重的安全漏洞,被黑客利用。
此外,多种风险因素叠加,增加了系统被接管的可能性:
使用破解版主题/插件:下载免费分享的盗版付费版本(这些版本通常预装后门)。
- 密码管理薄弱:使用简单的 Admin/FTP 密码,容易被暴力破解。
个人设备泄露:管理员电脑感染病毒/恶意软件,导致凭证泄露。
Hosting 缺乏防御层:服务器缺乏 Web 应用防火墙 (WAF) 配置和优化的文件权限。
客户的紧急需求
面对严重的品牌声誉损害,客户提出了一个包含四项首要要求的解决方案问题:
快速恢复:在尽可能短的时间内恢复正常网站运营,以最小化业务损失。
彻底清理:彻底清除深埋在源代码和数据库中的所有后门、隐藏 Shell 和垃圾文件。
100% 数据保留:完整保留原始数据,包括产品列表、文章和订单历史。
移除警告与 SEO 恢复:消除 Google Safe Browsing 的红色警报,清除垃圾日语索引页面,并建立防止再次感染的策略。
Innocom 的 WordPress 恶意软件修复方案
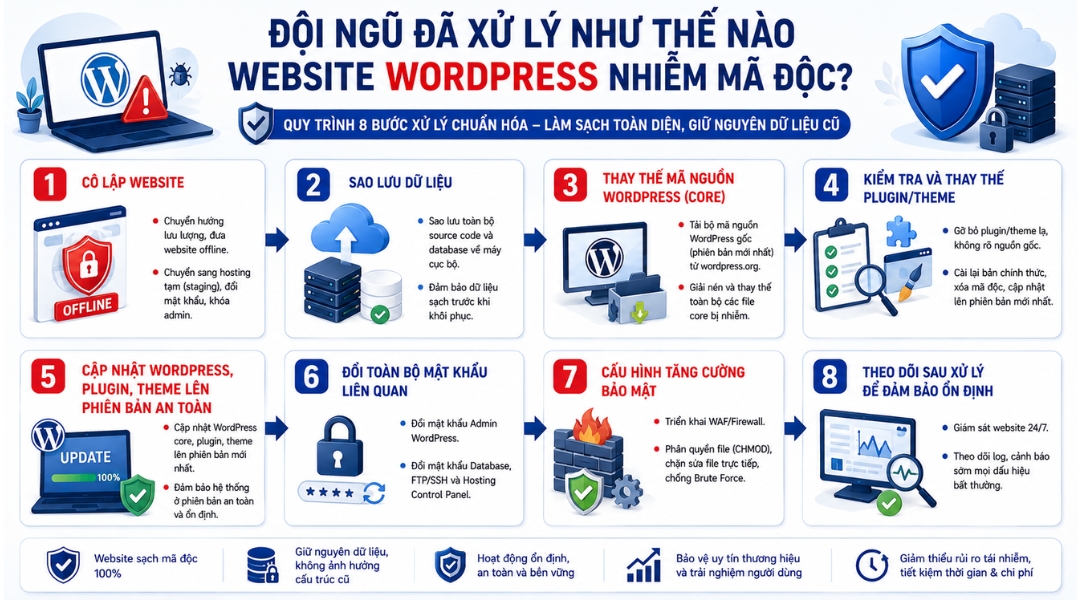
为在不影响现有数据结构的情况下解决恶意软件问题,Innocom 应用了标准化的修复流程,结合手动清理与核心源代码替换。该流程包含 8 个步骤:
隔离网站:暂停流量并将网站隔离至 Staging/离线环境,以防止恶意软件进一步传播。
备份数据:将完整的源代码和数据库下载到本地机器,用于测试和清理。
替换 WordPress 核心代码:使用来自 WordPress.org 的干净源代码替换核心文件,并手动从主题/插件中移除恶意的 PHP/JS 文件。
审计并替换插件/主题及用户账户:审计所有 Admin、FTP、SSH 和数据库账户,以移除攻击者创建的虚假账户。
更新 WordPress、插件及主题:将核心、主题和插件升级到最新的安全版本,以永久修补安全漏洞。
重置所有相关密码:在所有访问层(WordPress Admin、数据库用户、FTP/SSH、主机控制面板)重新生成高安全性密码。
配置增强安全设置:部署 WAF/防火墙,配置文件权限(CHMOD),禁用直接文件编辑,并实施暴力破解防护。
修复后监控:持续监控系统活动,以确保稳定运行并防止立即再次感染。
Innocom 的 WordPress 恶意软件修复流程
验收结果
Innocom 的整个修复过程连续进行了约 2 个工作日(48 小时)。网站已完全恢复,未显示任何残留的 WordPress 恶意软件迹象,并恢复了稳定运行。最终验证测试确认:无异常主页重定向,无残留的异常代码片段,且 Google Safe Browsing 警告已移除。技术人员将网站连同详细的事件修复报告一起移交给客户。
验收结果
防止 WordPress 恶意软件复发的长期维护计划
修复事件只是治标。为了可持续地保护网站,Innocom 制定并移交了基于 4 大安全支柱的长期维护工作流程:
定期更新:自动化 WordPress 核心、主题和插件的更新,以便在零日漏洞披露后尽快进行修补。
严格的访问控制:强制使用复杂密码,标准化权限工作流程,并为所有 Admin 账户启用双因素认证(2FA)。
标准化的文件权限:执行严格的系统文件权限,并禁用从管理后台直接编辑文件,以防止在账户凭证泄露时黑客注入代码。
自动化的独立备份:设置每日备份计划,存储在独立的云存储中,确保出现问题时具备立即灾难恢复能力。
感染恶意软件的 WordPress 网站不仅是一个技术问题,也是在线企业在治理和信息安全意识方面的重要教训。主动制定预防计划并保持定期更新,将节省大量成本,保护品牌形象,并确保网站运营不中断。
如果您的系统显示出 WordPress 恶意软件感染的可疑迹象,请立即联系 Innocom 进行评估、咨询,并从一开始彻底解决问题!